سازمانها برای حفاظت از زیرساختهای حیاتی خود به فایروال، تفکیک شبکه، سامانههای پایش و ابزارهای مقابله با نفوذ متکیاند. با این حال، یکی از حساسترین مسیرهای دسترسی، حسابهای مدیریتی زیرساخت است که بهطور روزانه برای مدیریت شبکه و سرورها مورد استفاده قرار میگیرند. اگر اعتبارنامه یک مدیر شبکه در اختیار فرد غیرمجاز قرار گیرد، مهاجم بهجای عبور از دیوارهای دفاعی، از درِ ورودیِ مجاز استفاده میکند.
به گزارش روابط عمومی شرکت رهآورد سامانههای امن (رهسا)، موضوع تنها جلوگیری از ورود غیرمجاز نیست. در یک بانک یا سازمان ارائهدهنده خدمات حیاتی، حساب مدیریتی اختیار تغییر پیکربندی سرورها، روترها، سوئیچها و سامانههای امنیتی را دارد. سوءاستفاده از این اختیار به اختلال خدمت، تغییر تنظیمات حفاظتی و دشوارشدن شناسایی عامل رخداد منجر میشود. بنابراین، امنیت زیرساخت باید از حفاظت صرفِ شبکه فراتر برود و خودِ فرایند دسترسی مدیران را در مرکز کنترل قرار دهد.
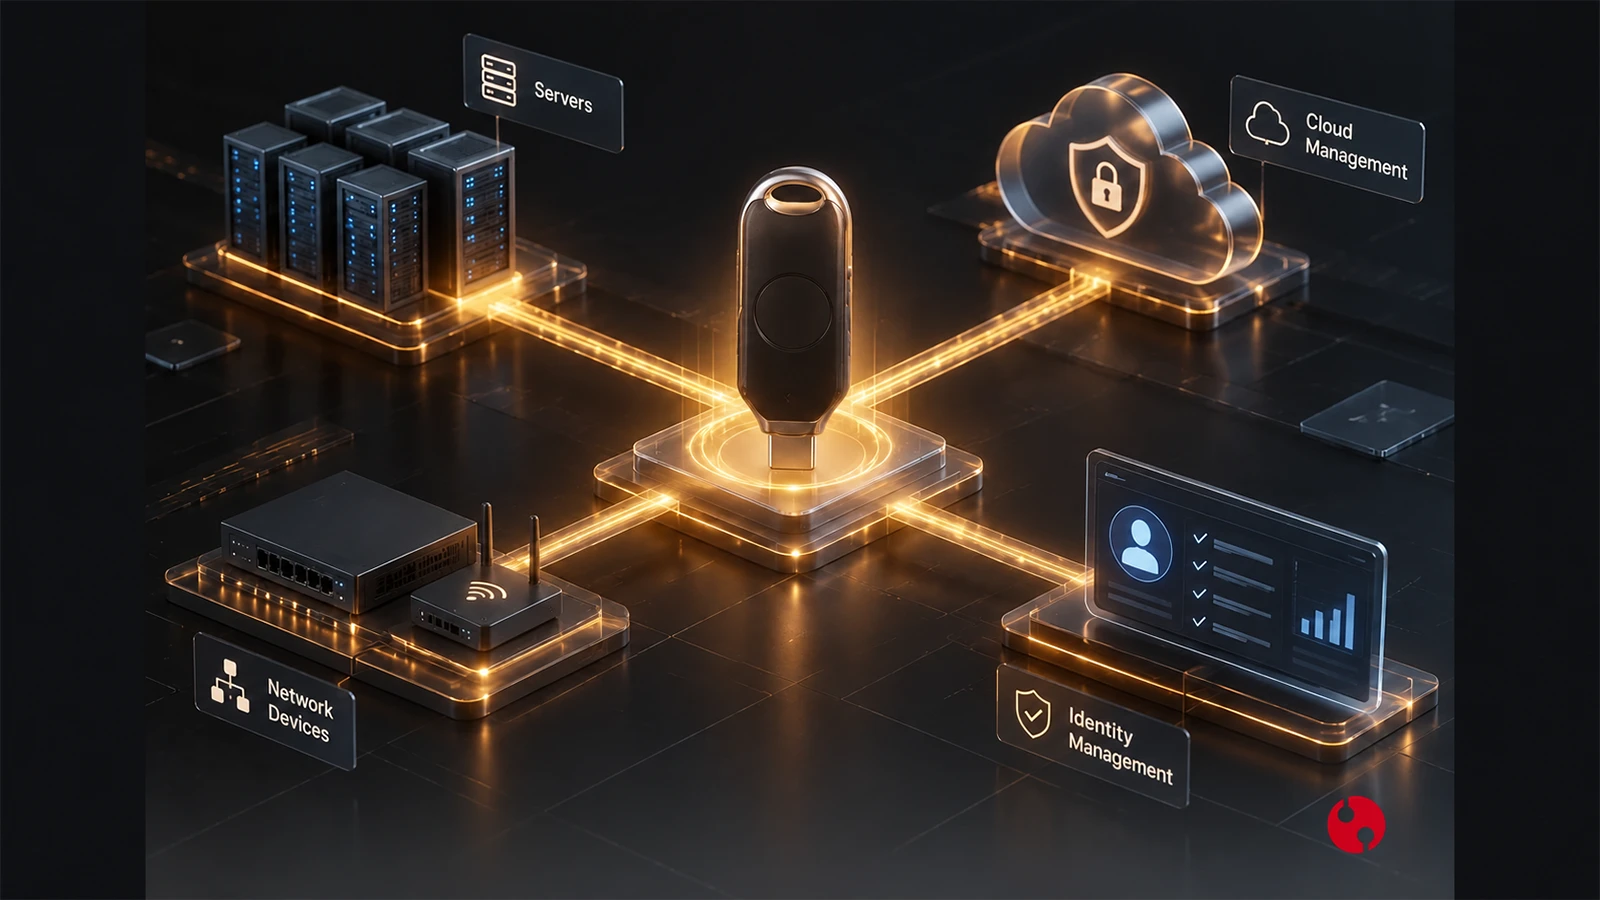
راهکار اصلی، متکی ساختن فرآیند احراز هویت مدیران به کلیدهای سختافزاری محافظتشده، تأیید آگاهانه هویتِ صاحب توکن، سیاستهای دسترسی مشخص و ثبت دقیق رویدادهاست. در کنار آن، یک توکن چندمنظوره، روشهای متفاوت ورود به سرورها و تجهیزات شبکه را در یک ابزار گرد میآورد. نتیجه، معماریای است که هم امنیت دسترسی ممتاز را افزایش میدهد و هم پیچیدگی عملیاتی را کاهش میدهد.
دسترسی مدیریتی؛ نقطهای که کنترل امنیتی باید دقیقتر شود
فرض کنید در ساعت دو بامداد، درخواست ورود به یک سرور حیاتی با اعتبارنامه مدیر سیستم ثبت میشود. در صورتی که تنها معیار ورود، دانستن رمز عبور یا داشتن کلید خصوصی ذخیرهشده بر روی رایانه باشد، سامانه قادر به تمایز میان مدیر واقعی و مهاجم (که اعتبارنامه او را سرقت کرده) نخواهد بود. پس از ورود نیز مجوزهای گسترده به یک رخداد محدود اجازه میدهند به بخشهای بیشتری از زیرساخت سرایت کند.
در مقاله پیشین رهسا درباره «محدودیتهای امنیتی رمز عبور»، ضعف اتکا به گذرواژه بررسی شده بود. بحث «تصاحب حساب در صرافیهای رمزارزی» نیز نشان میداد که مهاجم برای آسیبرساندن همیشه به ساخت حساب جدید نیاز ندارد؛ گاهی استفاده از هویت معتبر کافی است. این مسئله در حسابهای مدیریتی زیرساخت حساستر است، زیرا آن حسابها بهجای یک خدمت مشخص، بر پایداری و امنیت مجموعهای از خدمات اثر میگذارند.
برای کنترل این خطر، سه لایه باید در کنار هم قرار گیرند: نخست احراز هویت قوی برای اطمینان از هویت شخص؛ دوم تعیین دقیق اینکه او به چه تجهیز و چه سطحی از عملیات دسترسی دارد؛ و سوم ثبت رویدادهای ورود و فعالیتهای قابل مشاهده برای پاسخگویی و حسابرسی. این تفکیک، پیوند میان مباحث «زیرساخت هویت دیجیتال» و «معماری IAM و Identity Fabric» با امنیت عملیاتی مراکز داده را محقق میسازد.
احراز هویت سختافزارمحور؛ حفاظت از کلید و کنترل استفاده از آن
گام نخست، خارجکردن اعتبارنامههای حساس از محیطهای نرمافزاریِ قابل کپی است. نگهداری کلید خصوصی در یک توکن سختافزاری، احتمال سرقت آن از رایانه مدیر را کاهش میدهد و عملیات احراز هویت را در محیط حفاظتشده سختافزار انجام میدهد. اما برای دسترسیهای ممتاز، نگهداری امن کلید تنها نیمی از راهکار است؛ نیمه دیگر، کنترل هر بار استفاده از آن است.
در برخی توکنهای ساده، پیکربندی بهگونهای است که اتصال ابزار یا باز بودن قفل آن، برای انجام عملیاتهای مجدد کافی است؛ بدون اینکه صاحب توکن برای هر درخواست، حضور یا هویت خود را دوباره تأیید کند. همین شکاف، در محیطی که یک عملیات رمزنگاری به دسترسی مدیریتی منتهی میشود، اهمیت پیدا میکند. نقد اصلی متوجه این الگوی استفاده است، نه تماسی یا غیرتماسیبودن توکن.
بخوانید: ورود امن کافی نیست؛ معماری دفاع هویتی در برابر Account Takeover در صرافیهای رمزارز
کلیدهای امنیتی FIDO2 برای رفع همین مسئله، کنترلهای مشخصی در اختیار میگذارند. «تأیید حضور کاربر» (User Presence) با اقدام فیزیکی مانند لمس توکن، استفاده کاملاً بیتعامل از کلید را محدود میکند. «تأیید هویت کاربر» (User Verification) یک گام جلوتر میرود: در توکنهای بیومتریک مجهز به حسگر، اثر انگشت درون خود سختافزار بررسی میشود و داده خام بیومتریک برای احراز هویت به سامانه مقصد ارسال نمیشود. در توکنهای دارای PIN نیز میتوان هویت استفادهکننده را از آن مسیر تأیید کرد. بدین ترتیب، همراهداشتنِ فیزیکیِ توکن، بهتنهایی به معنای داشتنِ مجوزِ استفاده از کلید نیست.
برای مدیران زیرساخت، ترکیب حفاظت سختافزاری کلید خصوصی با تأیید حضور و تأیید هویت کاربر، مسیر ورود را بهمراتب کنترلپذیرتر میکند. سازمان بهجای اتکا به اینکه «ابزار به رایانه وصل است»، سیاستی را اجرا میکند که در آن استفاده از اعتبارنامه حساس به تعامل و تأیید شخص مجاز وابسته است. در مقاله «FIDO، Passkey و احراز هویت بدون رمز عبور در بانکداری» کاربرد این فناوری برای ورود کاربران بررسی شده بود؛ در زیرساخت سازمانی، همین الگو از حسابهایی محافظت میکند که اختیار تغییر سامانههای حیاتی را دارند.
یک توکن چندمنظوره برای روشهای مختلف احراز هویت
در مراکز داده، مسئله فقط قدرت احراز هویت نیست؛ تنوع تجهیزات نیز چالش مهمی است. مدیر زیرساخت در یک روز کاری با سرور لینوکسی، تجهیزات شبکه و چند پنل مدیریتی تحت وب کار میکند. این سامانهها روش ورود یکسانی ندارند: برخی از احراز هویت مبتنی بر کلید، برخی از رمز یکبارمصرف و برخی از ورود یکپارچه استفاده میکنند. راهکار، تحمیل یک روش به همه تجهیزات یا تحویل چند ابزار مستقل به هر کارشناس نیست؛ انتخاب توکن سختافزاری چندمنظورهای است که قابلیتهای موردنیاز سازمان را در یک بدنه ارائه میکند.
در این الگو، FIDO2 برای ورود امن و بدون رمز عبور به سامانههای تحت وب و مسیرهای سازگار به کار میرود؛ قابلیت OpenPGP امکان استفاده از کلیدهای خصوصی محافظتشده را در پروتکلهای مبتنی بر کلید (مانند SSH) فراهم میکند؛ و OTP نیاز تجهیزات و سامانههایی را پوشش میدهد که ورود دومرحلهای مبتنی بر رمز یکبارمصرف دارند. توکن چندمنظوره، سه نیاز متفاوت را به یک تجربه سختافزاری منسجم تبدیل میکند، بدون آنکه لازم باشد ساختار همه سامانههای سازمان همزمان تغییر کند.
این تجمیع برای محیطهای دارای محدودیت استفاده از تلفن همراه نیز ارزش عملیاتی دارد. مدیر شبکه برای انجام وظایف روزمره، بهجای نگهداری چند توکن یا وابستگی به اپلیکیشنهای متعدد، از یک ابزار سازمانی استفاده میکند. بخش فناوری اطلاعات نیز با تعداد کمتری از ابزارهای فیزیکی برای صدور، تخصیص، جایگزینی و ابطال سروکار دارد. سادهترشدن تجربه کاربر و مدیریت چرخه عمر تجهیزات احراز هویت، مکمل ارتقای امنیت است.
کته مهم در طراحی این راهکار، انتخاب یک مدل واقعاً چندمنظوره است: توکن منتخب باید قابلیتهای FIDO2، OpenPGP و OTP را بهصورت همزمان ارائه دهد، بهگونهای که سیاستهای تأیید حضور (Presence) یا هویت (Verification) در هر مسیر، متناسب با سطح حساسیت آن تنظیم شوند.
تأیید بیومتریک در FIDO2 بهصورت مشخص اعمال میشود و نباید آن را بدون پشتوانه به همه قابلیتهای OpenPGP یا OTP نسبت داد. به این ترتیب، راهکار با تعریفی دقیق از قابلیتهای ابزار انتخابشده اجرا میشود، نه با اتکا به چند نام استاندارد روی مشخصات محصول.
یکپارچهسازی احراز هویت در زیرساختهای ناهمگون
توکن چندمنظوره بخش سمت کاربر را یکپارچه میکند؛ بخش دیگر راهکار، هماهنگسازی مسیرهای ورود در زیرساخت است. برای سرورهای دارای پشتیبانی، احراز هویت SSH با کلید سختافزاری FIDO2 یا OpenPGP انجام میشود؛ برای تجهیزات دارای RADIUS، عامل دوم OTP در فرایند ورود قرار میگیرد؛ و برای پنلهای مدیریتی دارای SSO، احراز هویت مبتنی بر FIDO2 از طریق سرویس هویت مرکزی صورت میگیرد. هر گروه از سامانهها از روش استاندارد خود استفاده میکند، اما سیاست سازمان در تمام مسیرها بر حفاظت از هویت مدیر استوار میماند.
در بخش ورود یکپارچه، سامانه مرکزی نقش تأیید هویت کاربر را بر عهده دارد و پنل مقصد پس از دریافت پاسخ معتبر، سطح دسترسی او را بر اساس نقش تعریفشده اعمال میکند. این طراحی از پراکندگی حسابها و رمزهای مستقل میکاهد. در مسیر مستقیم SSH نیز اعتبارنامه سختافزاری بدون وابستگی به سرور هویت مرکزی استفاده میشود؛ تصمیمگیری درباره مجوزها و ثبت فعالیتهای همان نشست در اختیار سرور مقصد باقی میماند. تفکیک این وظایف، معماری را شفاف و قابل مدیریت نگه میدارد.
در سازمانهای دارای Cisco ISE، این رویکرد بدون کنارگذاشتن زیرساخت فعلی ادامه پیدا میکند. فرآیند ورود مدیران به پنل مدیریتی ISE میتواند از طریق پروتکل SAML برای SSO و با استفاده از احراز هویت FIDO2 پیادهسازی شود. برای مدیریت تجهیزات شبکه نیز ISE مسئول اجرای سیاستهای Device Administration و مجوزدهی باقی میماند و در مسیرهای یکپارچهسازی تأییدشده، اعتبارسنجی OTP به سرویس RADIUS نشانه سپرده میشود. به این ترتیب، احراز هویت مدیر تقویت میشود، درحالیکه سازوکار موجود کنترل مجوزها و حسابرسی تجهیزات حفظ میشود.
کنترل دسترسیهای ممتاز و حسابرسی فعالیتهای مدیریتی
احراز هویت قوی زمانی به کنترل واقعی ریسک تبدیل میشود که مجوزهای مدیر نیز محدود باشد. کارشناس شبکه باید به تجهیزات مرتبط با مسئولیت خود دسترسی داشته باشد، نه به تمام سامانههای زیرساختی. دسترسی پیمانکار باید به پروژه و بازه زمانی مأموریت محدود شود. ورود به سامانههای حساستر نیز باید با سطح اطمینان بالاتری انجام شود. این رویکرد، در واقع پیادهسازی عملیاتی اصل حداقل دسترسی (Least Privilege) در مدیریت زیرساخت است.
پلتفرم هویت مرکزی، سیاستهای مربوط به کاربران، نقشها، مقصدها و زمان مجاز ورود را در مسیرهای یکپارچهشده اعمال میکند و رویدادهای احراز هویت را برای نظارت و حسابرسی ثبت میکند. سامانه مقصد نیز مجوز اجرای عملیات و در صورت برخورداری از قابلیت مربوط، ثبت جزئیات فرمانها را بر عهده دارد. این تقسیم کار روشن، به سازمان کمک میکند بداند چه کسی وارد شده و چه بخشهایی از فعالیت او قابل پیگیری است. در صورت نیاز به نظارت دقیق بر فرمانها یا نشستهای حساس، راهکار مذکور با ابزارهای تخصصی مدیریت دسترسی ممتاز (PAM) تکمیل میگردد.
در مقاله پیشین درباره «Zero Trust در بانکداری»، موضوع حذف اعتماد پیشفرض و ارزیابی مستمر دسترسی مطرح شده بود. در امنیت زیرساخت، این اصل به سیاستی اجرایی تبدیل میشود: احراز هویت معتبر، شرط آغاز دسترسی است؛ دامنه اختیار، زمان مجاز و ثبت رویدادها نیز آن را تحت کنترل نگه میدارند. بنابراین، معماری چندلایه بهجای اعتماد نامحدود به یک حساب مدیریتی، از مجموعهای از کنترلهای مکمل استفاده میکند.
نقشه اجرای راهکار برای مدیران فناوری اطلاعات
اجرای این مدل از شناسایی حسابهای ممتاز و داراییهای حیاتی آغاز میشود. سازمان باید مسیرهای ورود به سرورها، تجهیزات شبکه و پنلهای مدیریتی را مشخص کند؛ حسابهای مشترک و دسترسیهای دائمی غیرضروری را کنار بگذارد؛ سپس برای هر گروه از سامانهها، روش احراز هویت متناسب با استانداردهای پشتیبانیشده را تعیین کند. در ادامه، توکن چندمنظوره منتخب میان مدیران تخصیص مییابد و سیاستهای تأیید حضور، تأیید هویت و عامل دوم بر اساس حساسیت سامانهها اجرا میشوند.
مرحله بعد، اتصال مسیرهای قابل یکپارچهسازی به بستر هویت مرکزی و تعریف سیاستهای دسترسی بر اساس نقش، سامانه مقصد و زمان است. صدور و ابطال توکن، رسیدگی به مفقودی، جایگزینی ابزار و دسترسی اضطراری نیز به فرایندی روشن و قابل حسابرسی تبدیل میشود. آزمون سازگاری در این مرحله، بخشی جداییناپذیر از فرآیند استقرار است، نه دلیلی برای تردید در صحت معماری طراحیشده. شاخص موفقیت نیز روشن است: کاهش حسابهای مشترک، افزایش پوشش احراز هویت قوی، کاهش تعداد ابزارهای مستقل موردنیاز هر مدیر و کوتاهشدن زمان لغو دسترسی.
نقش نشانه در امنیت دسترسی زیرساختهای سازمانی
راهکار مدیریت هویت و دسترسی «نشانه» از شرکت رهآورد سامانههای امن (رهسا)، این معماری را در مسیرهای متنوع زیرساختی پوشش میدهد: احراز هویت مستقیم با کلیدهای سختافزاری FIDO2 و OpenPGP برای دسترسی به سرورهای سازگار، احراز هویت چندعاملی مبتنی بر RADIUS و OTP برای تجهیزات شبکه و ورود یکپارچه مبتنی بر FIDO2 برای سامانههای مدیریتی تحت وب. در مسیرهای متصل به نشانه، مدیریت متمرکز هویت، سیاستهای دسترسی و ثبت رویدادهای احراز هویت نیز لایه کنترلی راهکار را تشکیل میدهند.
در کنار این معماری، انتخاب توکن سختافزاری چندمنظوره با قابلیتهای موردنیاز سازمان، پراکندگی ابزارهای احراز هویت را از میان برمیدارد و استفاده از FIDO2، OpenPGP و OTP را در یک ابزار فیزیکی سامان میدهد. برای حسابهای حساس، تأیید حضور یا هویت کاربر، از جمله بررسی بیومتریک درون توکنهای FIDO2 مجهز به حسگر، امنیت استفاده از کلید را تقویت میکند. به این ترتیب، راهکار صرفاً جایگزینکردن رمز عبور نیست؛ ایجاد یک الگوی منسجم برای حفاظت از هویت مدیران و کنترل دسترسی آنان است.
در گفتوگوی پیشین رهسا درباره «اعتماد دیجیتال»، بر نقش هویت قابل اتکا در شکلگیری اعتماد تأکید شده بود. در زیرساخت سازمانی، این مفهوم معنایی کاملاً عملیاتی پیدا میکند: هویت مدیری که به تجهیزات حیاتی دسترسی دارد، باید به شکل مطمئن احراز شود؛ استفاده از اعتبارنامه حساس باید تحت کنترل باشد؛ و مجوزهای اعطاشده باید روشن، محدود و قابل پیگیری بمانند.
از مجموعهای از ابزارها به یک معماری امنیت دسترسی
ارتقای سطح امنیت حسابهای مدیریتی، صرفاً با پیچیدهسازی رمز عبور یا افزودن ابزارهای امنیتی پراکنده محقق نمیشود. سازمان به معماری مشخصی نیاز دارد که چهار موضوع را همزمان حل کند: حفاظت سختافزاری از اعتبارنامهها، تأیید حضور و هویت استفادهکننده از توکن، پوشش روشهای متفاوت ورود با یک ابزار چندمنظوره و اعمال سیاستهای دسترسی و حسابرسی در مسیرهای مدیریتی.
این رویکرد یک نتیجه راهبردی دارد: امنیت زیرساخت دیگر فقط درباره جلوگیری از ورود افراد ناشناس نیست؛ درباره کنترل استفاده از دسترسیهای معتبر است. وقتی هویت مدیر، ابزار احراز هویت، محدوده اختیار و ردپای دسترسی در یک معماری هماهنگ تعریف شوند، سازمان هم از خدمات حیاتی خود بهتر محافظت میکند و هم مدیریت امنیت را از مجموعهای از اقدامات پراکنده به فرایندی قابل سنجش تبدیل میکند.