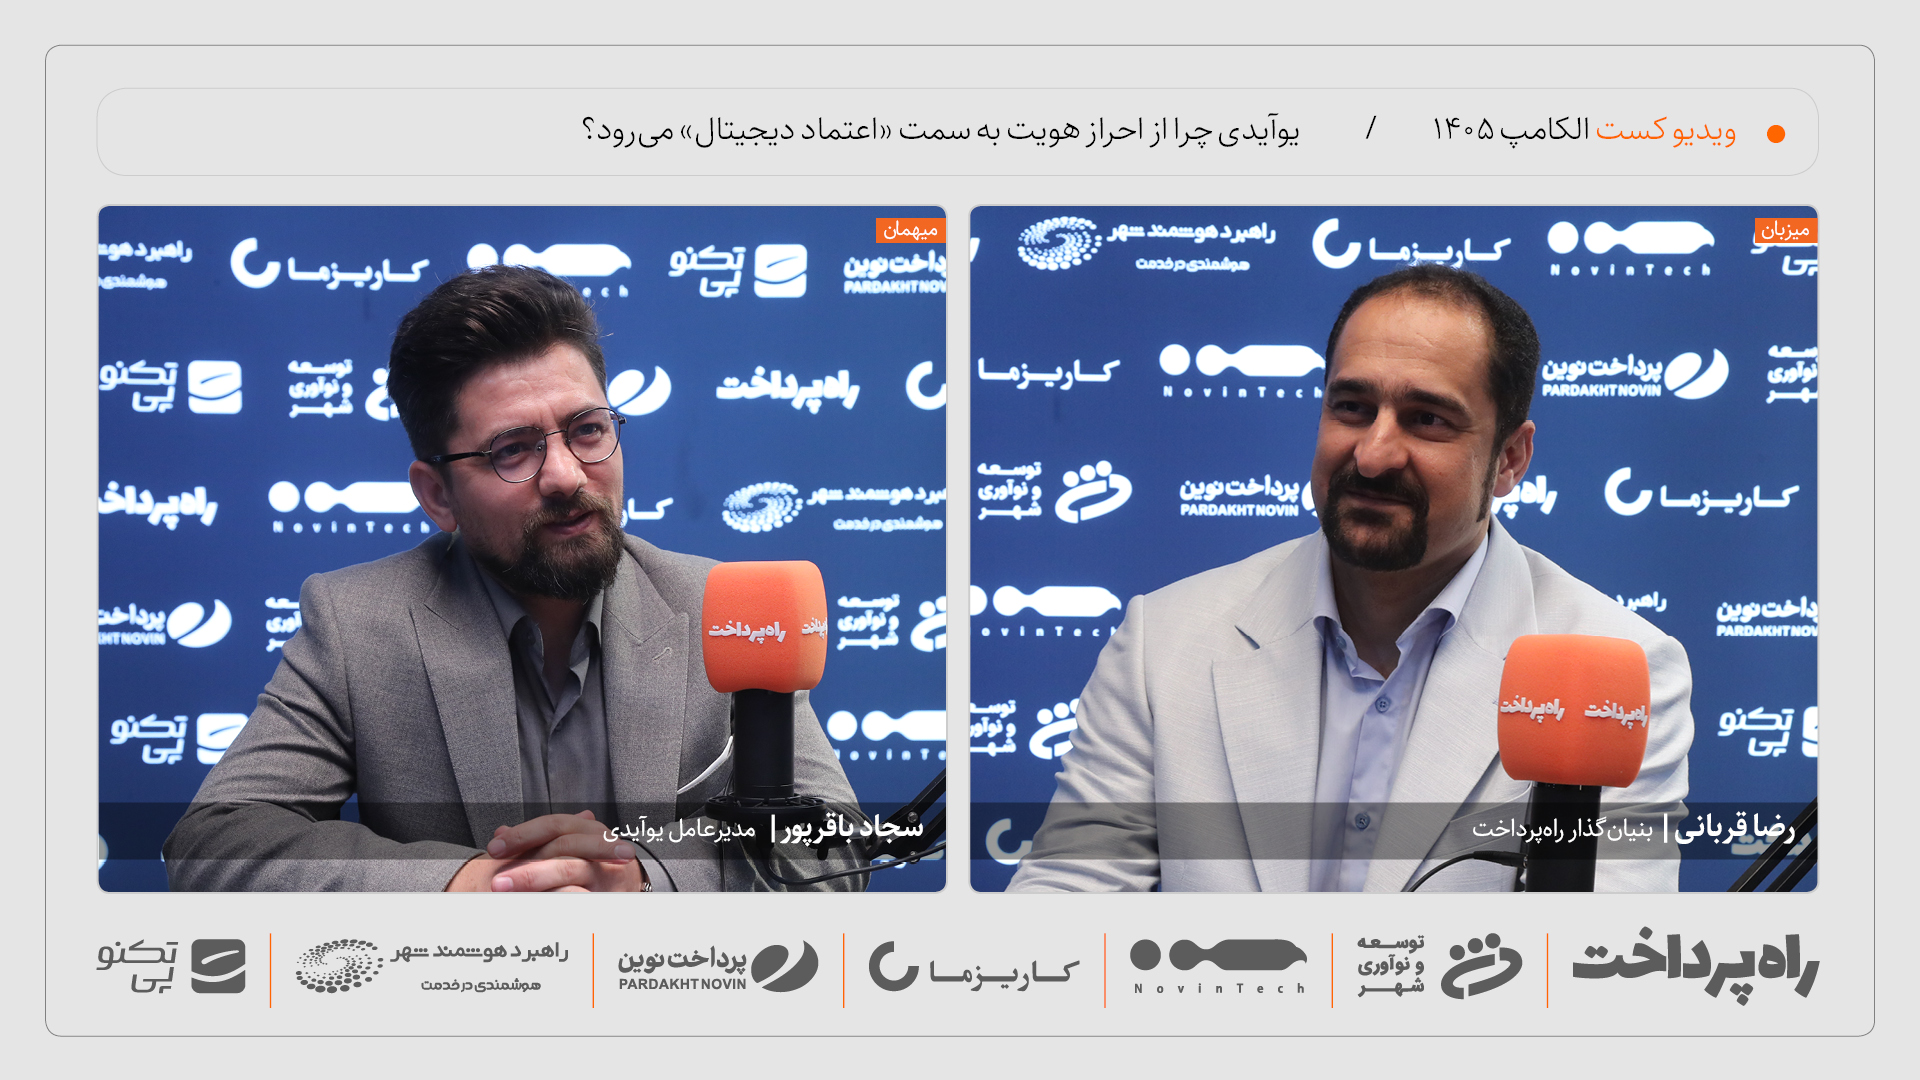
یوآیدی میخواهد از تعریف سنتی یک شرکت احراز هویت دیجیتال فاصله بگیرد و خود را بهعنوان زیرساخت اعتماد در اقتصاد دیجیتال بازتعریف کند.
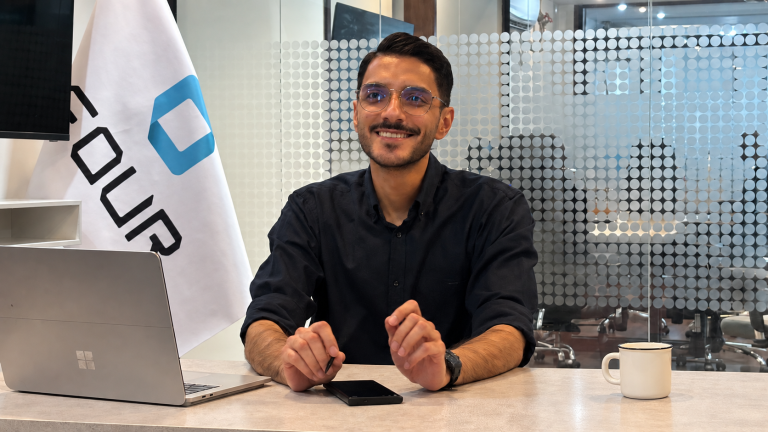
سجاد باقرپور، مدیرعامل یوآیدی، در گفتوگو با رضا قربانی، بنیانگذار راه پرداخت، توضیح میدهد که شرکت در سالهای گذشته بیشتر روی KYC و احراز هویت غیرحضوری متمرکز بوده، اما حالا مسئله را از زاویه گستردهتری میبیند: هرجا در یک تعامل دیجیتال نیاز به اعتماد وجود دارد، باید سازوکاری برای اثبات هویت، اختیار، مجوز و اصالت اقدام وجود داشته باشد.
باقرپور میگوید «اعتماد» در حال تبدیلشدن به هسته اصلی کسبوکار یوآیدی است. در این تعریف، احراز هویت فقط یکی از ابزارهای ایجاد اعتماد است و سرویسهایی مانند امضای دیجیتال، تشخیص تقلب، مدیریت دسترسی و مجوزها نیز در همان زنجیره قرار میگیرند.
یکی از مهمترین دلایل این تغییر جهت، ظهور ایجنتهای هوش مصنوعی است.
باقرپور معتقد است طی سه تا چهار سال آینده، AI Agentها به شکل گستردهتری وارد انجام عملیات روزمره و حتی تراکنشهای مالی خواهند شد. در آن شرایط، دیگر فقط کافی نیست هویت انسان پشت یک سامانه مشخص باشد؛ باید بتوان هویت و اختیار خود عامل هوشمند را نیز مدیریت کرد.
از نگاه او، چند سؤال اساسی مطرح خواهد شد: این ایجنت متعلق به چه کسی است؟ چه سطحی از دسترسی دارد؟ مجوزهای او تا چه زمانی معتبرند؟ و آیا عملی که اکنون انجام میدهد در محدوده اختیارش قرار دارد یا نه؟
یوآیدی در حال حاضر این حوزه را در مرحله تحقیق، توسعه و بررسی استانداردها و مقررات میداند و باقرپور تأکید میکند که هنوز یک سرویس عملیاتی کامل برای مدیریت هویت ایجنتها وجود ندارد.
در کنار این چشمانداز آینده، یک تغییر مهم در مدل احراز هویت کاربران نیز در دستور کار است: احراز هویت مستمر.
به گفته باقرپور، در مدل رایج امروز، احراز هویت عمدتاً در ابتدای ورود کاربر به یک سرویس انجام میشود؛ اما این کافی نیست. او معتقد است سیستمهای دیجیتال باید پس از ورود نیز بتوانند رفتار، ریسک و وضعیت کاربر را بررسی کنند و در صورت مشاهده نشانههای غیرعادی، سطح کنترل را تغییر دهند.
این رویکرد با افزایش تهدیدهای ناشی از هوش مصنوعی اهمیت بیشتری پیدا میکند.
باقرپور توضیح میدهد که سیستمهای تشخیص زندهبودن یا Liveness همیشه با ریسکهایی مانند Presentation Attack مواجه بودهاند؛ یعنی مهاجم تلاش میکند با نمایش ویدئوی یک فرد واقعی، سیستم را فریب دهد.
با گسترش دیپفیک، ساخت چنین ویدئوهایی سادهتر، ارزانتر و حتی بلادرنگ شده است. او میگوید اگر سیستم لایونس بتواند در برابر Presentation Attack مقاوم باشد، بخشی از تهدید دیپفیک را نیز پوشش میدهد، اما مسئله به همینجا ختم نمیشود.
ریسک دیگری که او مطرح میکند Injection Attack است؛ حالتی که مهاجم بهجای نمایش ویدئو مقابل دوربین، مستقیماً داده جعلی را وارد جریان نرمافزار کند. باقرپور تأکید میکند که برای مقابله با این نوع تهدیدها باید لایههای امنیتی بیشتری در معماری احراز هویت وجود داشته باشد.
در بخش دیگری از گفتوگو، باقرپور آمار یوآیدی را نیز بهروزرسانی میکند. او میگوید این شرکت تاکنون بیش از ۱۲ میلیون احراز هویت موفق انجام داده است.
بر اساس تجربه یوآیدی، حدود یک تا دو درصد تراکنشهای احراز هویت میتوانند در دسته تقلب یا رفتار مشکوک قرار بگیرند. از نگاه باقرپور، چالش اصلی این است که برای جلوگیری از همین بخش کوچک، تجربه ۹۸ تا ۹۹ درصد کاربران سالم خراب نشود.
او تأکید میکند که امنیت و تجربه کاربری باید در تعادل باشند؛ زیرا اگر فرایند احراز هویت بیش از حد سخت شود، خود به مانعی برای ورود کاربران به کسبوکار تبدیل میشود.
چشمانداز نهایی یوآیدی از نگاه باقرپور، ایجاد یک Trust Layer یا لایه اعتماد است؛ زیرساختی که بتواند KYC، KYB، امضای دیجیتال، Credential، مدیریت مجوزها و کنترل دسترسی را در یک چارچوب منسجم کنار هم قرار دهد.
در این تصویر، یوآیدی دیگر صرفاً پاسخ این سؤال را نمیدهد که «این فرد چه کسی است؟»؛ بلکه باید بتواند مشخص کند چه کسی یا چه ایجنتی، با چه سطح دسترسی، در چه زمانی و برای انجام چه عملی مجاز است.