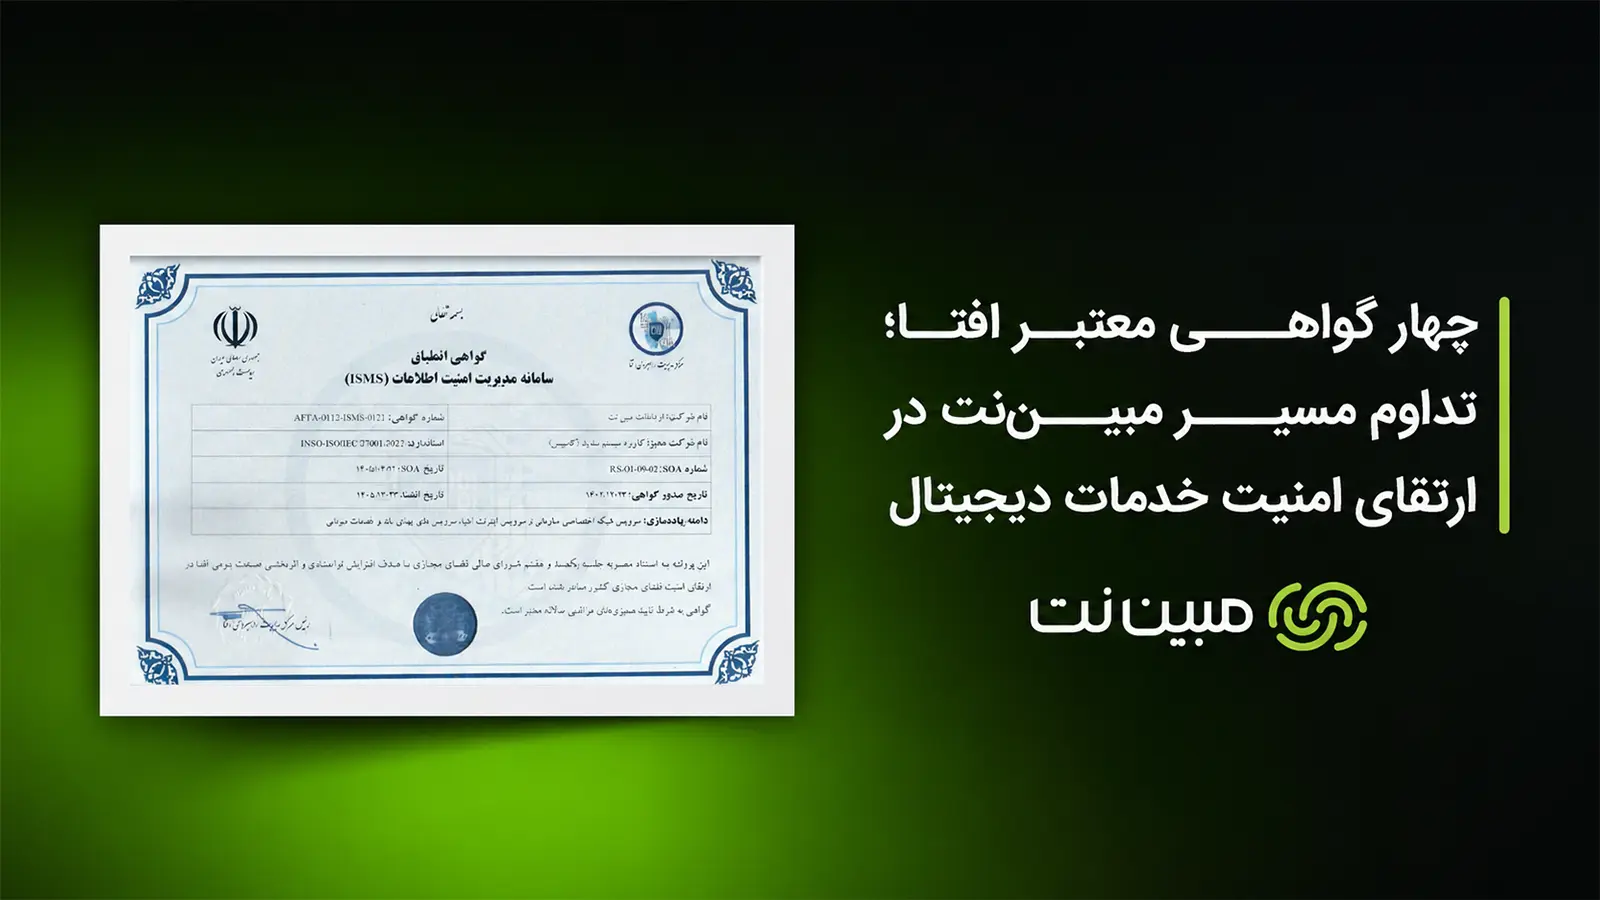
مبیننت در راستای تداوم تعهد خود به ارتقای امنیت خدمات ارتباطی و زیرساختهای فناوری اطلاعات، موفق به تمدید گواهینامه انطباق سیستم مدیریت امنیت اطلاعات (ISMS) از مرکز مدیریت راهبردی افتای ریاست جمهوری و توسعه دامنه این گواهینامه به دو حوزه جدید شد.
به گزارش اداره کل ارتباطات مبیننت، این شرکت با هدف تقویت امنیت اطلاعات و صیانت از دادههای مشتریان در بخشهای سازمانی و خانگی، فرایند دریافت این گواهینامه را آغاز کرد و با حضور تیم ممیزان دارای صلاحیت و بازرسان افتا، موفق به دریافت تأییدیه مربوطه شد.
در ادامه این مسیر و با هدف تداوم انطباق با الزامات امنیت اطلاعات، گواهینامه افتا برای دو سرویس «شبکه اختصاصی سازمانی» و «اینترنت اشیا (IoT)» تمدید شد. همچنین دامنه این گواهینامه با موفقیت به دو حوزه «سرویس پهنای باند» و «خدمات میزبانی» نیز گسترش یافت.
بخوانید: از کنترل دادهها تا بازیابی بحران
سیستم مدیریت امنیت اطلاعات (ISMS) یک نظام مدیریتی استاندارد برای شناسایی، مدیریت و کنترل ریسکهای مرتبط با امنیت اطلاعات در دامنه فعالیتهای سازمان است. این نظام در سطح بینالمللی بر اساس استاندارد ISO/IEC 27001 تعریف شده و در کشور نیز با بومیسازی الزامات آن از سوی مرکز مدیریت راهبردی افتای ریاست جمهوری، در قالب گواهینامه افتا ارائه میشود.
توجه به امنیت اطلاعات و حفاظت از دادههای مشتریان، همواره یکی از اولویتهای مبیننت در ارائه خدمات ارتباطی و فناوری اطلاعات بوده است و این شرکت با تداوم انطباق خدمات خود با الزامات و استانداردهای امنیتی، در مسیر ارتقای نظام مدیریت امنیت اطلاعات و گسترش دامنه خدمات منطبق با این الزامات حرکت میکند.