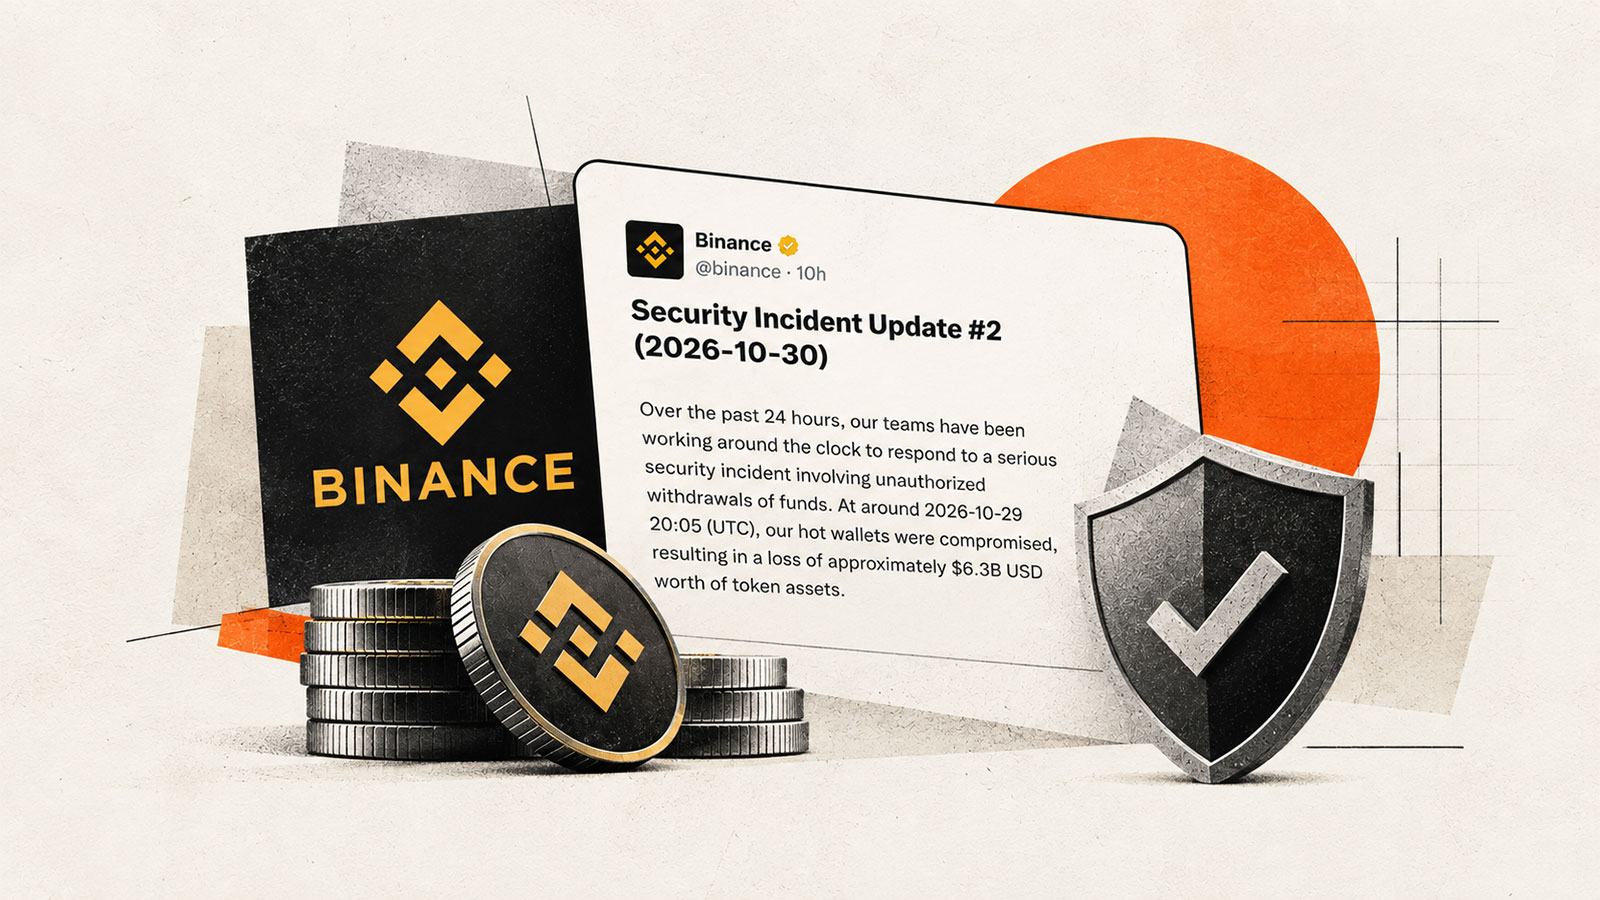
صرافی رمزارزی بایننس در دومین اطلاعیه خود درباره حمله سایبری ۲۹ اکتبر ۲۰۲۶ اعلام کرد که بیش از ۶.۳۴ میلیارد دلار از منابع شرکت را برای جبران خسارت ناشی از سرقت حدود ۶.۳ میلیارد دلار دارایی دیجیتال کنار گذاشته است. بایننس میگوید پنج میلیارد دلار از این منابع را در قالب همان رمزارزهای سرقتشده تأمین کرده و برای جایگزینی داراییهای باقیمانده نیز در حال خرید رمزارز از بازار است.
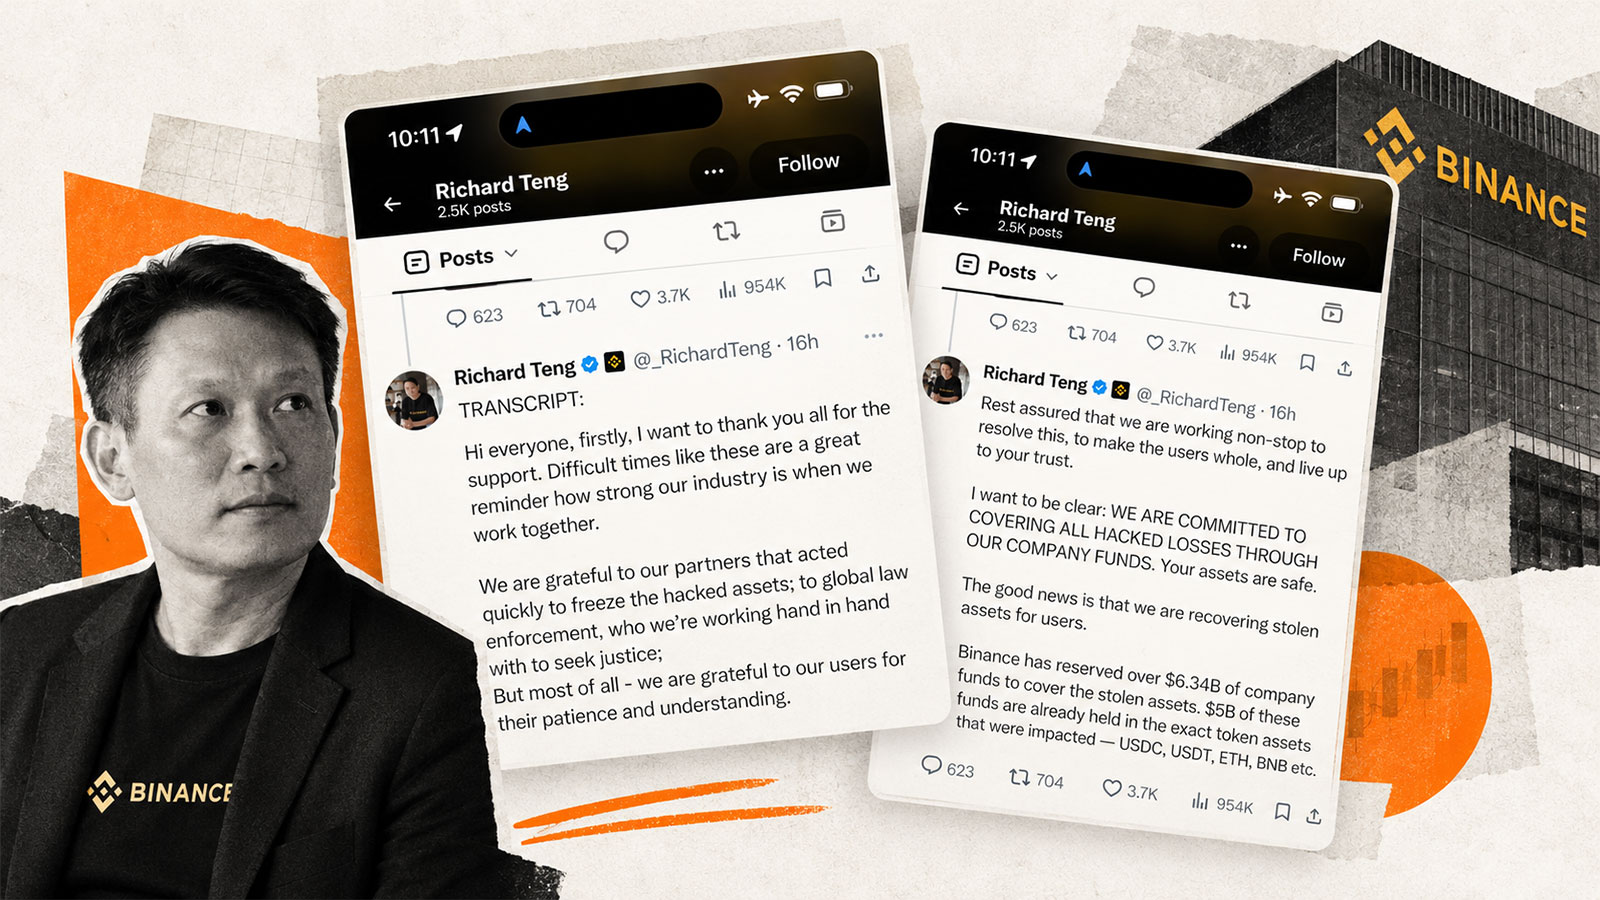
بر اساس اطلاعیه رسمی بایننس، این صرافی متعهد شده است تمام خسارت ناشی از حادثه را از منابع مالی شرکت و صندوق حمایت از دارایی کاربران (SAFU) جبران کند. همزمان، ریچارد تنگ، مدیرعامل مشترک بایننس، در پیام ویدیویی خود جزئیات تازهای از شیوه نفوذ مهاجمان ارائه کرده و گفته است بازگشایی برداشتها تنها پس از تکمیل بررسیها و آزمایشهای امنیتی انجام خواهد شد.
بایننس ۸۰ درصد از داراییهای سرقتشده را از نظر نوع رمزارز جایگزین کرده است
بایننس اعلام کرده بیش از ۶.۳۴ میلیارد دلار از منابع مالی شرکت برای پوشش خسارت حمله اختصاص یافته و معادل پنج میلیارد دلار از این مبلغ در قالب همان داراییهای آسیبدیده، از جمله USDC، USDT، بیتکوین، اتریوم و BNB، تأمین شده است.
به گفته این صرافی، این اقدام به معنای جایگزینی حدود ۸۰ درصد از داراییهای سرقتشده از نظر نوع و میزان رمزارزهاست. بایننس برای تأمین ۲۰ درصد باقیمانده نیز خرید داراییهای مربوط را از طریق بازار و معاملات خارج از بورس (OTC) ادامه میدهد.
ریچارد تنگ در توضیح توان مالی بایننس برای جبران خسارت گفته است که این شرکت بخش عمدهای از درآمدهای عملیاتی خود را در قالب داراییهای رمزارزی نگهداری کرده و در سالهای گذشته بخشی از این منابع را دوباره در کسبوکار و زیرساختهای امنیتی خود سرمایهگذاری کرده است. او تأکید کرده است که بایننس خسارت ناشی از حمله را از منابع خود پوشش میدهد و قرار نیست کاربران هزینه مالی آن را پرداخت کنند.
ریچارد تنگ: کیف پول گرم بایننس هدف قرار گرفته، نه دارایی کاربران
یکی از مهمترین محورهای توضیحات مدیرعامل مشترک بایننس، وضعیت دارایی مشتریان پس از حمله است.
تنگ گفته است که کیف پول گرم متعلق به خود بایننس هدف نفوذ قرار گرفته و به ادعای او، دارایی کاربران مستقیماً در این حمله آسیب ندیده است. او در توضیح نحوه نگهداری دارایی مشتریان گفت بخش عمده این داراییها در کیف پولهای سرد نگهداری میشوند و هنگام ثبت درخواست برداشت، دارایی موردنیاز به کیف پول گرم منتقل میشود.
بایننس از کاربران خواسته است موجودی حسابهای خود را بررسی کنند و برای ارزیابی وضعیت داراییهای صرافی، منتظر انتشار گزارش جدید اثبات ذخایر (Proof of Reserves) باشند.
بااینحال، ادعای آسیبندیدن دارایی مشتریان در این مرحله بر اساس اظهارات بایننس است و بررسی مستقل پشتوانه موجودی کاربران به انتشار اطلاعات تکمیلی نیاز دارد.
مهاجمان از EIP-7702 برای دریافت مجوز اجرای عملیات استفاده کردند
ریچارد تنگ در تشریح یافتههای تازه تحقیقات امنیتی اعلام کرده است که حمله اخیر پیچیده بوده و توسط یک نفر انجام نشده است. بررسیهای اولیه بایننس احتمال نفوذ از طریق یک لپتاپ آلوده را مطرح کرده بود، اما به گفته تنگ، تحقیقات بعدی نقاط نفوذ دیگری را نیز آشکار کرده است.
او توضیح داده که مهاجمان از سازوکار EIP-7702 در شبکه اتریوم برای به دست آوردن مجوز اجرای عملیات درونزنجیرهای روی یکی از کیف پولهای گرم بایننس استفاده کردهاند.
EIP-7702 استانداردی در شبکه اتریوم است که امکان تفویض اجرای عملیات یک حساب به کد قرارداد هوشمند را فراهم میکند.
به گفته تنگ، تفویض اختیار مورد استفاده مهاجمان از مسیر معمول کنترلهای تأیید داخلی بایننس عبور نکرده است. او این موضوع را یکی از دلایل ضرورت توقف برداشتها، بررسی امنیتی و بازسازی سامانههای مرتبط دانسته است.
مدیرعامل مشترک بایننس همچنین گفته مهاجمان از سازوکاری برای حذف ابزارها و ردپاهای خود در جریان حمله استفاده کردهاند؛ اقدامی که شناسایی مسیر نفوذ و بررسی جزئیات حادثه را دشوارتر کرده است.
با وجود این یافتهها، بایننس اعلام کرده تحقیقات هنوز ادامه دارد و تاکنون شواهدی مبنی بر افشای کلیدهای خصوصی کیف پولها پیدا نشده است.
حدود سه میلیارد دلار از داراییهای سرقتشده مسدود شده است
بایننس در دومین اطلاعیه خود از مسدودشدن حدود سه میلیارد دلار از داراییهای مرتبط با حمله خبر داده است. این صرافی اعلام کرده پس از شناسایی حادثه، زیرساختهای آسیبدیده را مهار کرده، مجوزهای دسترسی مرتبط را لغو کرده و کنترلهای امنیتی بیشتری برای جلوگیری از برداشتهای غیرمجاز اعمال کرده است.
بایننس همچنین با نهادهای مجری قانون، شرکتهای تحلیل بلاکچین، صادرکنندگان توکن و دیگر صرافیها برای ردیابی و مسدودسازی داراییهای سرقتشده همکاری میکند.
البته مسدودشدن داراییها به معنای بازیابی قطعی آنها نیست و فرایند بازگرداندن داراییهای سرقتشده همچنان ادامه دارد.
پیشازاین، در گزارش راه پرداخت درباره ردپای هکرهای کره شمالی در حمله به بایننس، یافتههای شرکت TRM Labs درباره انتساب احتمالی این حمله به گروه TraderTraitor و نحوه برداشت گسترده داراییها بررسی شده بود. بااینحال، بایننس در اطلاعیه جدید خود همچنان هویت مهاجمان را تأیید نکرده و اعلام کرده برای شناسایی عاملان حادثه با نهادهای قانونی همکاری میکند.
بخوانید: ردپای هکرهای کره شمالی در سرقت ۶٫۳ میلیارد دلاری بایننس
بایننس برای بازگشایی مرحلهای برداشتها برنامهریزی کرده است
بایننس در پی حمله سایبری، خدمات برداشت دارایی را بهطور موقت متوقف کرده است. این صرافی اعلام کرده واریز دارایی و سایر خدماتی که تحت تأثیر حادثه قرار نگرفتهاند، همچنان فعال هستند.
در اطلاعیه ۳۰ اکتبر، بایننس اعلام کرده تیم فنی تلاش میکند پس از تکمیل بررسیهای امنیتی، فرایند بازگشایی مرحلهای برداشتها را در بازهای حدود ۳۴ ساعت آغاز کند.
ریچارد تنگ نیز در پیام ویدیویی خود ابراز امیدواری کرده است که کاربران بتوانند پیش از موعد تعیینشده برای یکشنبه اول نوامبر ۲۰۲۶، در بازهای حدود ۴۰ ساعت، دوباره برداشتهای خود را انجام دهند.
به گفته تنگ، سامانه برداشت در حال بازسازی است و تا زمانی که آزمایشهای امنیتی سختگیرانه را با موفقیت پشت سر نگذارد، دوباره فعال نخواهد شد.
این زمانبندیها برنامههای اعلامشده بایننس در دو بهروزرسانی جداگانهاند و زمان قطعی بازگشایی خدمات محسوب نمیشوند.
گزارش اثبات ذخایر بایننس تا ۲ نوامبر منتشر میشود؟
یکی دیگر از برنامههای اعلامشده بایننس، انتشار گزارش بهروزشده اثبات ذخایر است. این صرافی اعلام کرده قصد دارد نخستین تصویر لحظهای از وضعیت ذخایر را ظرف ۱۲ ساعت پس از اطلاعیه ثبت کند و نتایج بررسی را تا دوشنبه ۲ نوامبر ۲۰۲۶ منتشر کند.
ریچارد تنگ نیز گفته است که بایننس امیدوار است پیش از انتشار گزارش کامل، اطلاعات اولیهای از وضعیت ذخایر در اختیار کاربران قرار دهد. هدف از این گزارش، ارائه اطلاعات بهروز درباره داراییهای موجود در پلتفرم و پشتوانه موجودی حساب کاربران عنوان شده است.
بااینحال، گزارش اثبات ذخایر بهتنهایی جایگزین بررسی جامع وضعیت مالی صرافی، از جمله تعهدات و بدهیهای آن نیست و برای ارزیابی کامل وضعیت دارایی کاربران به اطلاعات بیشتری نیاز خواهد بود.
خبر تکمیلی: بایننس برای جبران هک ۶٫۳ میلیارد دلاری دستبهکار شد؛ مرور هفت سرقت بزرگ تاریخ رمزارزها
بایننس وعده انتشار گزارش فنی حمله را داد
بایننس اعلام کرده علاوه بر بازسازی سامانه برداشت، بررسی امنیتی گستردهای را در سطح شرکت آغاز کرده است. به گفته ریچارد تنگ، این بررسی تجهیزات و نقاط پایانی شبکه، زیرساختهای ابری، مدیریت کلیدهای رمزنگاری و سامانههای امضای تراکنش را در بر میگیرد.
این صرافی همچنین وعده داده پس از تکمیل تحقیقات، گزارش فنی مفصلی درباره نحوه وقوع حمله، عوامل مؤثر در نفوذ و اقدامات امنیتی جدید منتشر کند.
در اطلاعیه ۳۰ اکتبر آمده است که بایننس انتظار دارد بخشی از یافتههای فنی را ظرف حدود ۴۸ ساعت منتشر کند؛ مشروط بر اینکه اطلاعات تأیید شده باشند و انتشار آنها به تحقیقات جاری آسیب نرساند.
با وجود اعلام اقدامات مالی و امنیتی تازه، منشأ نهایی حمله، میزان داراییهای بازیابیشده و وضعیت نهایی زیرساختهای برداشت هنوز بهطور کامل روشن نشده است. بررسی این موارد و سنجش میزان تحقق وعده جبران خسارت، به اطلاعیههای بعدی و انتشار گزارشهای فنی و مالی بایننس وابسته خواهد بود.