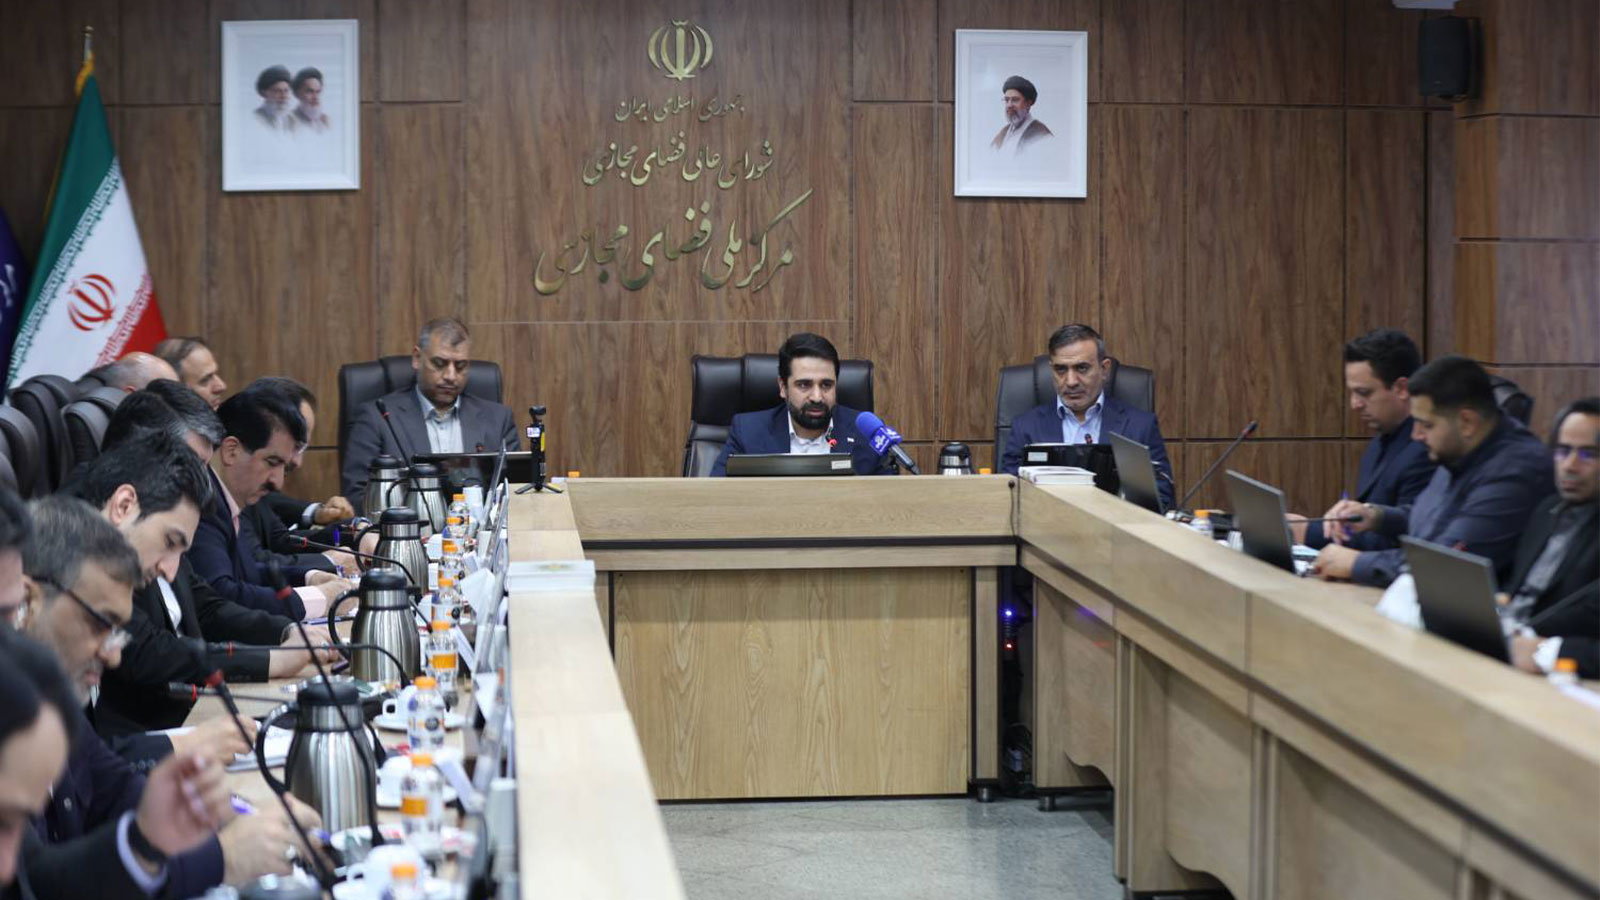
نتایج ارزیابی امنیت سایبری بانکها قرار است پس از طی یک دوره اصلاح و ارزیابی مجدد بهصورت عمومی منتشر شود. محمدامین آقامیری، رئیس مرکز ملی فضای مجازی، اعلام کرده است بانکها ابتدا گزارش محرمانه ارزیابی خود را دریافت میکنند و یک ماه فرصت دارند نواقص احتمالی را برطرف کنند. پس از پایان این مهلت، ارزیابی دوباره انجام خواهد شد و گزارش نهایی رتبهبندی برای اطلاع مردم منتشر میشود.
براساس توضیحات ارائهشده، هدف این فرایند فقط مقایسه بانکها نیست و مرکز ملی فضای مجازی میخواهد انتشار عمومی نتایج به بهبود سطح امنیت خدمات بانکی و افزایش آگاهی کاربران درباره ریسک استفاده از خدمات دیجیتال منجر شود.
بانکها یک ماه برای رفع نواقص فرصت دارند
فرایند اعلامشده در دو مرحله انجام میشود. ابتدا دستگاههای مسئول، بانکها را براساس شاخصهای تعیینشده ارزیابی میکنند و نتیجه اولیه را در اختیار خود بانک قرار میدهند. این گزارش در مرحله نخست محرمانه خواهد بود و بانکها یک ماه فرصت دارند ایرادها و نواقص احتمالی شناساییشده را اصلاح کنند.
پس از پایان این دوره، ارزیابی مجدد انجام میشود و گزارش نهایی برای انتشار عمومی به مرکز ملی فضای مجازی ارسال خواهد شد.
مردم به نتایج نهایی دسترسی پیدا میکنند
آقامیری گفته است انتشار عمومی نتایج ارزیابی امنیت سایبری، براساس سازوکاری انجام میشود که سال گذشته در شورای عالی فضای مجازی به تصویب رسیده است. تا پیش از این، نتایج ارزیابیهای امنیتی عمدتاً میان نهادهای مسئول و مجموعه ارزیابیشده باقی میماند و نواقص در همان چارچوب پیگیری میشد. در مدل جدید، پس از فرصت اصلاح و ارزیابی مجدد، بخشی از نتیجه در اختیار عموم قرار میگیرد.
به گفته رئیس مرکز ملی فضای مجازی، این اطلاعات میتواند به کاربران کمک کند هنگام انتخاب بانک یا استفاده از خدمات آن، درک بهتری از سطح ریسک و وضعیت امنیت سایبری داشته باشند.
هدف فقط ساخت جدول رتبهبندی نیست
رئیس مرکز ملی فضای مجازی تأکید کرده است هدف نهایی از این فرایند صرفاً رتبهبندی بانکها نیست، بلکه ارتقای سطح امنیت همه بانکهاست. از این منظر، انتشار نتایج میتواند علاوه بر ایجاد شفافیت برای کاربران، بانکها را به رفع سریعتر آسیبپذیریها و ارتقای زیرساختهای امنیتی خود ترغیب کند.
حوزه بانکی بهدلیل نگهداری اطلاعات مالی و هویتی کاربران و حجم بالای تراکنشهای دیجیتال، یکی از حساسترین بخشها در حوزه امنیت سایبری به شمار میرود و ضعف امنیتی در این بخش میتواند مستقیماً بر اعتماد عمومی به خدمات دیجیتال اثر بگذارد.
آمادگی بانکها در برابر سناریوهای تهدید ارزیابی میشود
آقامیری همچنین بر آمادگی نظام بانکی در برابر سناریوهای مختلف تهدید تأکید کرده و گفته است بانکها باید به سطحی از آمادگی برسند که امکان اختلال در خدمات و آسیب به کاربران کاهش پیدا کند. در چارچوب این رویکرد، ارزیابی امنیت سایبری قرار است صرفاً به شناسایی ضعفها محدود نباشد و نتیجه آن به اصلاح وضعیت امنیتی بانکها منجر شود.