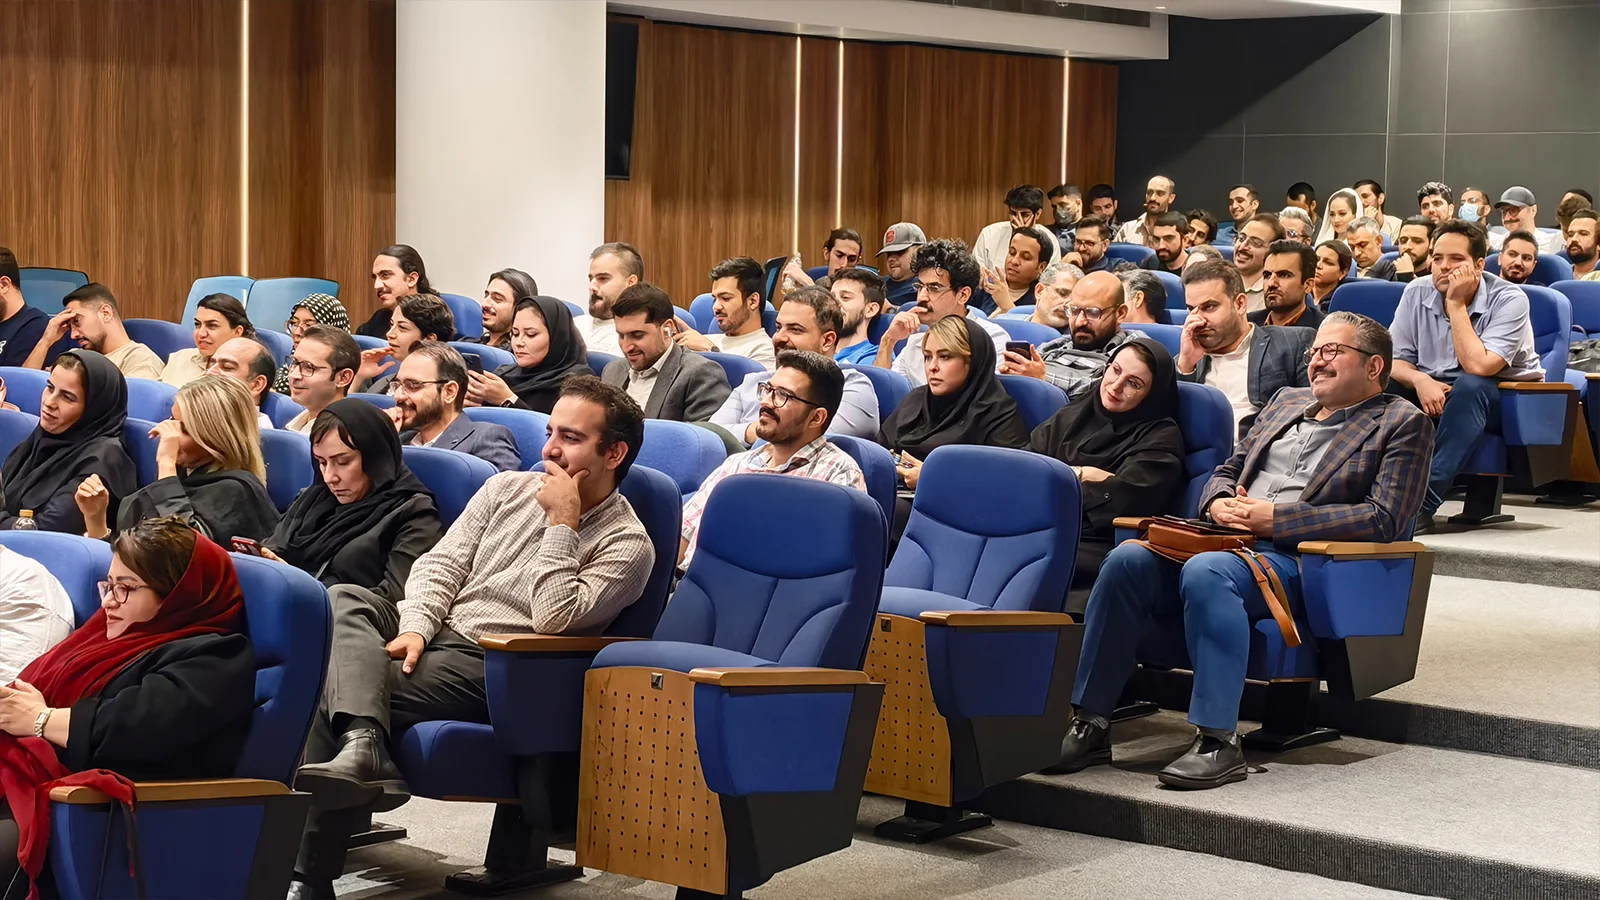
بلوبانک در دومین دوره رویداد باگبانتی خود تلاش کرد ارزیابی امنیتی محصولاتش را از چارچوبهای داخلی فراتر ببرد و جامعه پژوهشگران مستقل امنیت را وارد فرآیند بررسی محصول کند. این رویداد که با هدف شناسایی مسئولانه آسیبپذیریها برگزار شد، پس از برگزاری رقابت CTF و انتخاب پژوهشگران امنیتی به مرحله نهایی رسید.
بر اساس توضیحات ارائهشده در مراسم اختتامیه، مرحله نخست این دوره با رقابت آنلاین CTF یا «Capture the Flag» آغاز شد؛ رقابتی که در آن متخصصان امنیت سایبری باید چالشهای از پیش تعریفشده را در زمان مشخص حل میکردند و با کشف مسیرهای صحیح، فلگ مربوط به هر چالش را به دست میآوردند.
در این مرحله ۱۴۶۵ متخصص امنیت سایبری حضور داشتند و بخشی از شرکتکنندگان برای حضور در مرحله اصلی باگبانتی انتخاب شدند. در نهایت ۸۰ پژوهشگر امنیتی در قالب ۲۵ تیم به بررسی اپلیکیشن بلو پرداختند و نتیجه این بررسیها به ثبت ۱۳۲ گزارش آسیبپذیری منجر شد که از میان آنها ۱۹ گزارش معتبر شناخته شد و مشمول دریافت جایزه شد.
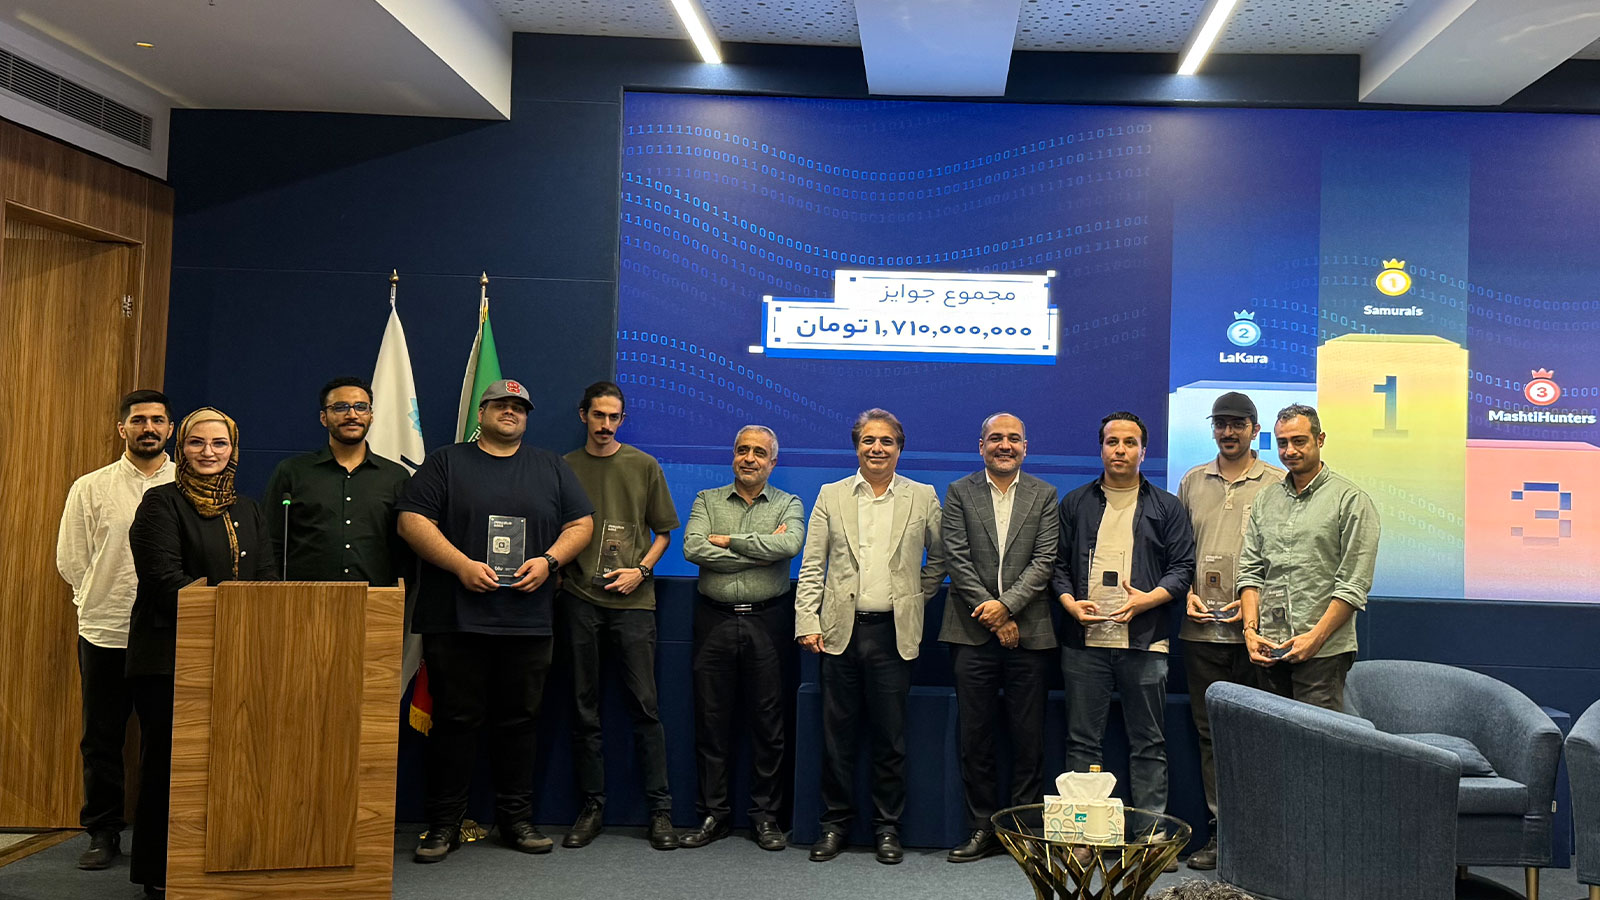
مجموع جوایز دومین دوره باگبانتی بلو یک میلیارد و ۷۱۰ میلیون تومان اعلام شد. این رویداد بخشی از رویکرد جدید شرکتهای فناوری مالی برای استفاده از ظرفیت متخصصان بیرونی در شناسایی ضعفهای امنیتی است؛ مدلی که در آن پژوهشگران مستقل، پیش از سوءاستفاده احتمالی مهاجمان، نقاط آسیبپذیر را شناسایی و گزارش میکنند.
بخوانید: امنیت کاربران در اولویت بلو؛ دومین دوره باگبانتی بلو برگزار شد
امنیت را نمیتوان در پایان توسعه به محصول اضافه کرد
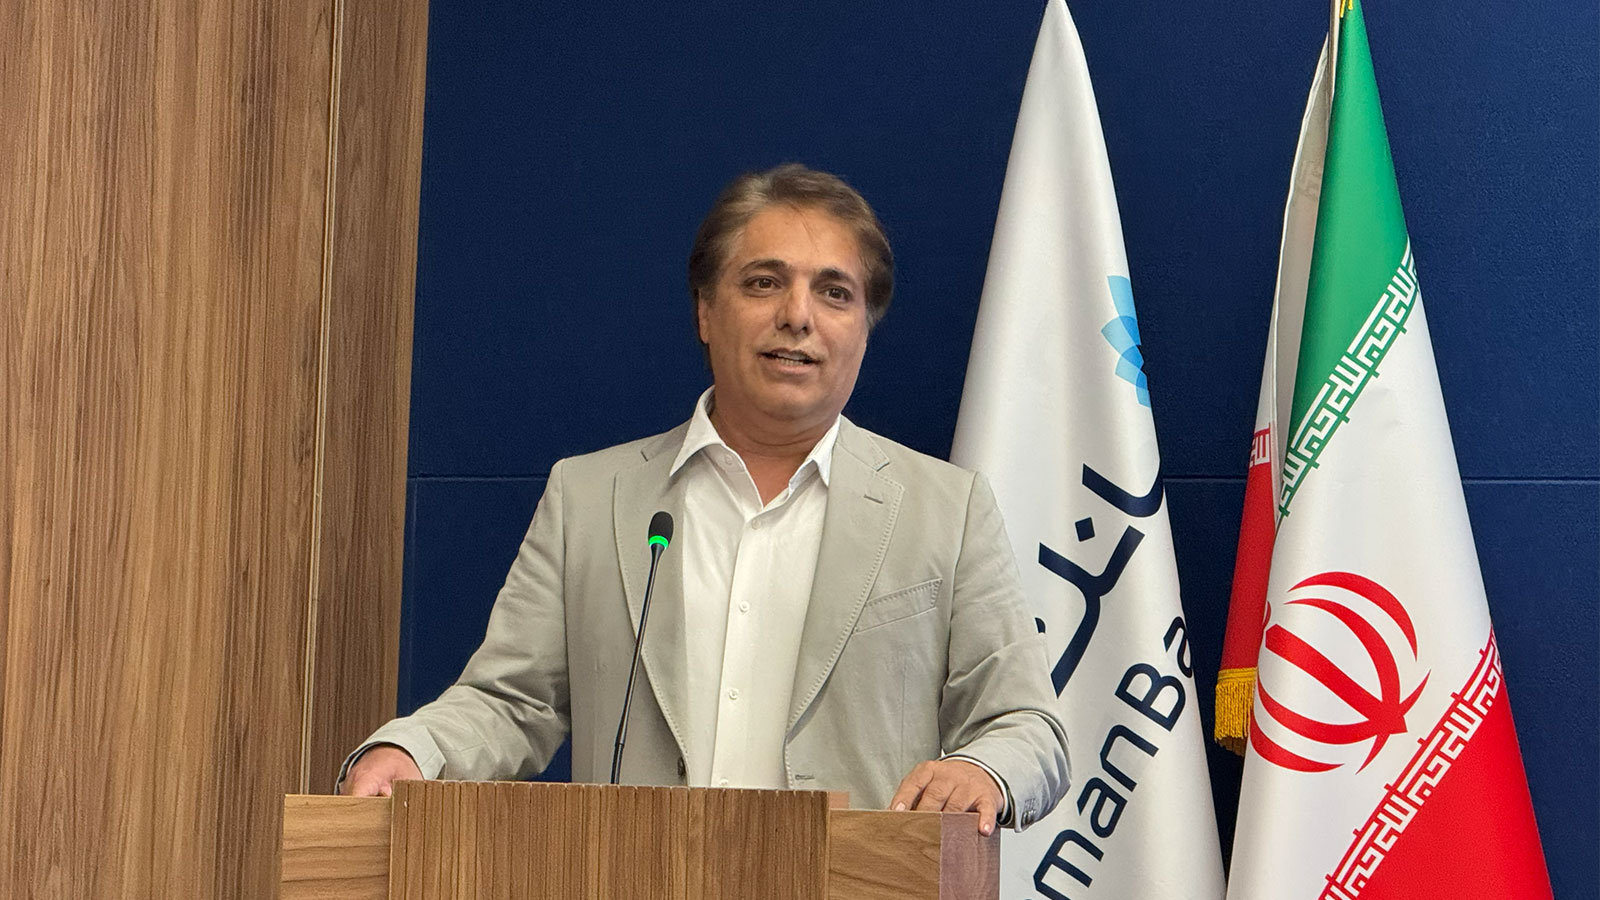
رضا حیدری، مدیرعامل بلوبانک سامان، در مراسم اختتامیه دومین رویداد باگبانتی این مجموعه، امنیت را یکی از پایههای اصلی شکلگیری اعتماد در بانکداری دیجیتال دانست و تأکید کرد که امنیت نباید بهعنوان مرحلهای جداگانه پس از توسعه محصول دیده شود.
او با اشاره به ماهیت بانکداری دیجیتال گفت اعتماد کاربران در این حوزه پشت صفحه موبایل شکل میگیرد؛ جایی که مشتری با چند لمس ساده انتظار دارد خدمات مالی خود را با امنیت، سرعت و تجربه کاربری مناسب دریافت کند.
حیدری با اشاره به اهمیت دارایی کاربران گفت پول برای افراد فقط یک عدد در حساب بانکی نیست، بلکه به کسبوکار، پسانداز و آینده خانواده آنها مرتبط است. به گفته او، همین موضوع مسئولیت مجموعههای فعال در بانکداری دیجیتال را برای حفاظت از اعتماد کاربران افزایش میدهد.
مدیرعامل بلو اعلام کرد این مجموعه توانسته اعتماد ۲۸ میلیون نفر را جلب کند و تأکید کرد این عدد صرفاً یک آمار نیست، بلکه پشت هر کاربر یک اعتماد و یک مسئولیت قرار دارد.
او امنیت را یک فرآیند مداوم دانست و گفت: «اینطور نیست که یک اپلیکیشن یا محصولی درست کنیم و در نهایت امنیت را مانند یک ادویه به آن اضافه کنیم.»
به گفته حیدری، امنیت باید از مرحله طراحی و معماری محصول آغاز شود، در فرآیند توسعه ادامه پیدا کند و کشف مسئولانه آسیبپذیریها نیز بخشی از همین چرخه باشد.
او با اشاره به نقش پژوهشگران امنیتی در کنار تیمهای توسعه توضیح داد که توسعهدهندگان معمولاً مسیرهای پیشبینیشده استفاده از محصول را میشناسند، اما پژوهشگران امنیتی به دنبال مسیرهایی هستند که ممکن است در زمان طراحی دیده نشده باشند.
حیدری دریافت گزارشهای امنیتی را پایان فرآیند ندانست و گفت این گزارشها آغاز مرحله بررسی، اصلاح و بهبود محصول هستند. به گفته او، کاربران نهایی این گزارشها را مشاهده نمیکنند، اما نتیجه این اقدامات را میتوان در آرامشی دید که هنگام استفاده از خدمات بانکی تجربه میکنند.
او همچنین تأکید کرد که اعلام آسیبپذیری نباید به یک موضوع نگرانکننده برای شرکتها تبدیل شود، بلکه باید بهعنوان یک سرمایهگذاری برای افزایش امنیت و اعتماد کاربران دیده شود.
برنامه بلو گسترش باگبانتی به APIها و بخشهای دیگر است
جمال غضنفری، نائبرئیس هیئتمدیره بلوبانک سامان، در ادامه مراسم بر اهمیت مفهوم «امنیت در طراحی» (Security by Design) تأکید کرد و گفت امنیت نباید بهعنوان یک مرحله جداگانه پس از پایان توسعه نرمافزار به محصول اضافه شود.
او توضیح داد تحول صنعت بانکداری و استفاده از فناوریهایی مانند خودکارسازی، معماریهای جدید نرمافزاری و ابزارهای نوظهور، باعث افزایش سرعت ارائه خدمات و بهبود تجربه کاربران شده است؛ اما همزمان دامنه تهدیدها و سطح حملات سایبری نیز گستردهتر شده است.
به گفته غضنفری، حفظ اعتماد کاربران در چنین شرایطی نیازمند آزمون مستمر و بررسی مداوم زیرساختهاست. او با اشاره به برنامههای کشف آسیبپذیری گفت باگبانتی یکی از روشهایی است که به مجموعهها اجازه میدهد خود را بهصورت مستمر در معرض ارزیابی متخصصان مستقل قرار دهند.
او همچنین به برنامه بلو برای توسعه دامنه این رویداد اشاره کرد و گفت هدف این مجموعه، گسترش بررسیهای امنیتی از اپلیکیشن به بخشهای دیگر پلتفرم، از جمله APIهای عمومی و غیرعمومی است.
غضنفری تأکید کرد هدف از این همکاری، ایجاد یک زیستبوم بانکداری مدرن، تابآور و مقیاسپذیر است و پژوهشگران امنیتی میتوانند با گزارش مسئولانه آسیبپذیریها، در افزایش اعتمادپذیری خدمات دیجیتال نقش داشته باشند.
۸۰ پژوهشگر در قالب ۲۵ تیم اپلیکیشن بلو را بررسی کردند
پریماه محمدپور، مدیر ارشد حسابرسی بلوبانک سامان، در توضیح روند برگزاری دومین دوره باگبانتی بلو گفت این رویداد در ادامه برنامه سال گذشته برگزار شد، اما ساختار آن نسبت به دوره نخست تغییر کرد.
به گفته محمدپور، دوره نخست باگبانتی بلو بهصورت عمومی برگزار شد و طیف گستردهای از هکرهای کلاهسفید و متخصصان امنیت سایبری در آن حضور داشتند. در دوره دوم اما مدل برگزاری به سمت یک رویداد دعوتمحورتر حرکت کرد تا متخصصانی که سابقه فعالیت مؤثر در این حوزه داشتند، در یک فرآیند مشخص وارد مرحله اصلی شوند.
او توضیح داد بخش نخست رویداد امسال رقابت CTF بود؛ مدلی که طی سالهای اخیر در جامعه امنیت سایبری برای شناسایی توانایی پژوهشگران استفاده میشود. در این رقابت، چالشهای امنیتی از پیش طراحیشده در اختیار شرکتکنندگان قرار میگیرد و آنها باید در یک بازه زمانی مشخص، مسیرهای حل مسئله را پیدا کنند.
بخوانید: بلو نخستین رویداد bluCTF را برگزار کرد
محمدپور گفت هدف از برگزاری این رقابت تنها حل چالشهای امنیتی نبود، بلکه CTF بهعنوان مسیری برای شناسایی متخصصانی مورد استفاده قرار گرفت که بتوانند در مرحله اصلی باگبانتی حضور داشته باشند.
به گفته او، شرکتکنندگان مرحله نهایی از سه گروه انتخاب شدند؛ نخست افرادی که در رقابت CTF عملکرد مناسبی داشتند، دوم پژوهشگرانی که در دوره قبلی باگبانتی بلو حضور مؤثری داشتند و سوم متخصصانی که در جامعه امنیت سایبری شناختهشده بودند.
در نهایت ۸۰ پژوهشگر امنیتی در قالب ۲۵ تیم طی دو روز اپلیکیشن بلو را بررسی کردند و تلاش کردند آسیبپذیریها و نقاط قابل بهبود امنیتی را شناسایی کنند.
محمدپور درباره نتیجه این فرآیند گفت بررسیهای انجامشده به ثبت ۱۳۲ گزارش آسیبپذیری منجر شد که ۱۹ گزارش از نظر بلو معتبر و واجد دریافت جایزه شناخته شدند.
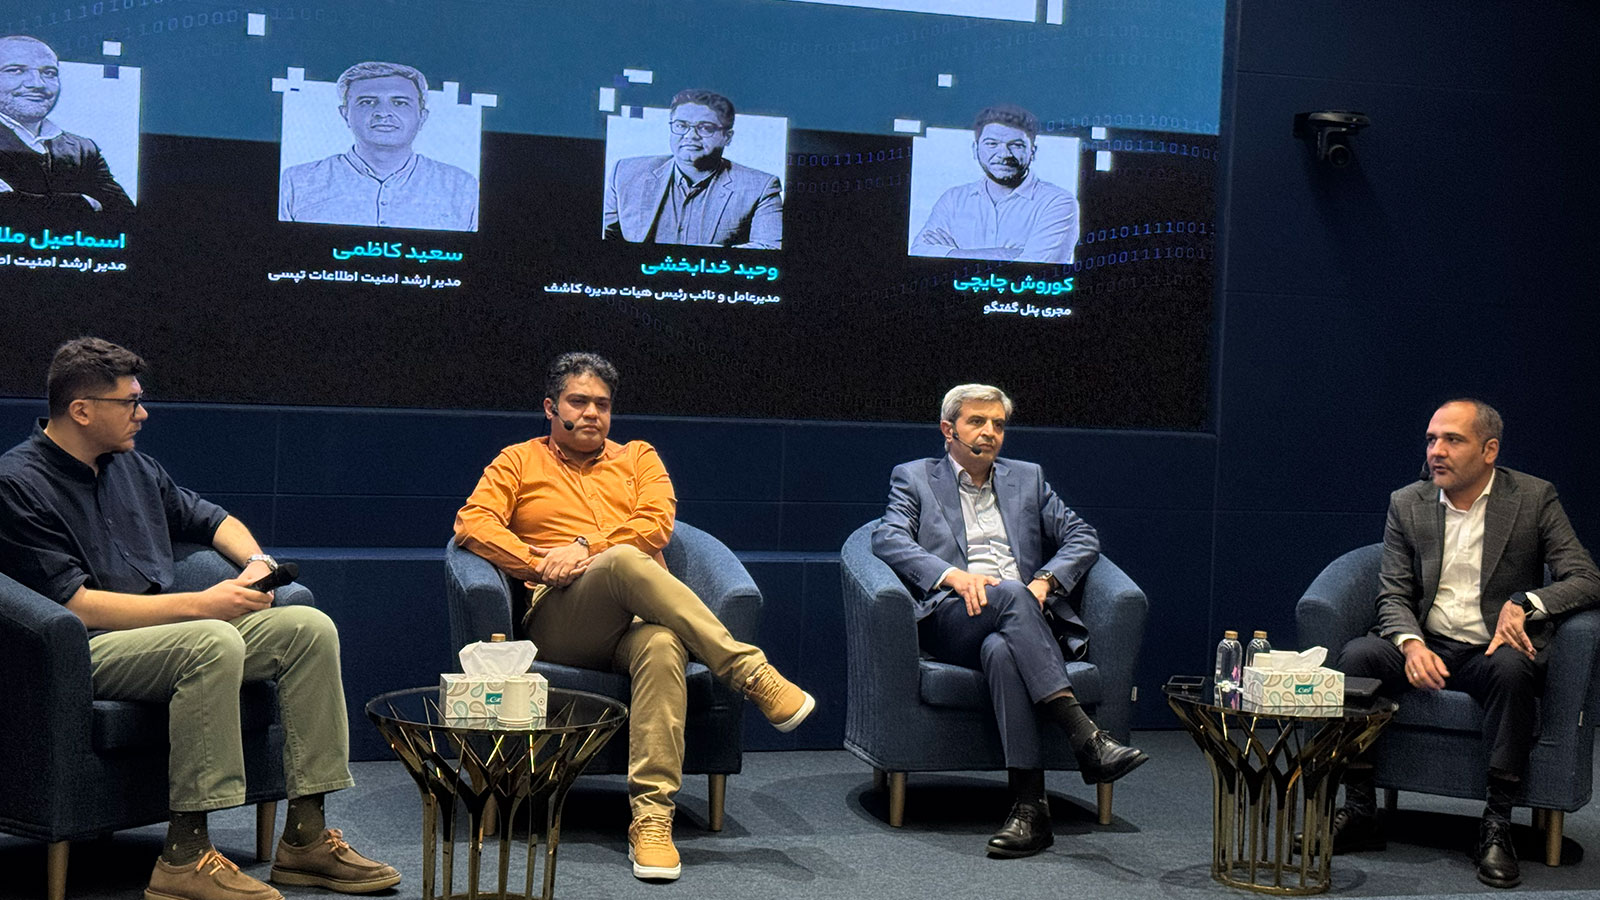
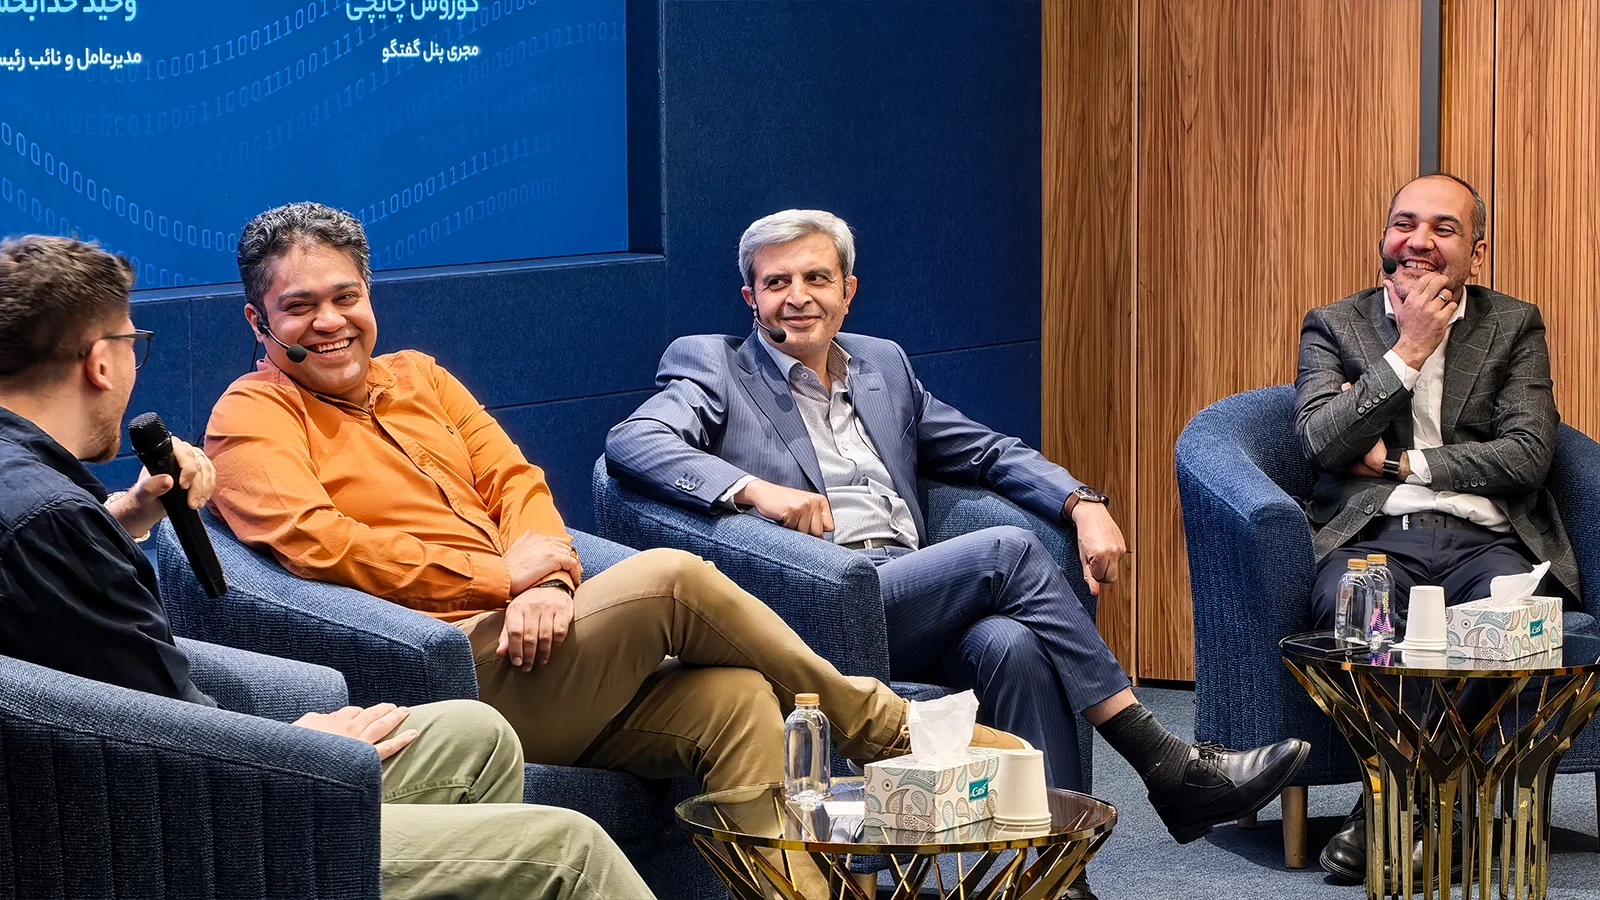
پنل امنیت در عصر هوش مصنوعی؛ از حفاظت داده تا کنترل عاملهای هوشمند
در بخش دیگری از این رویداد، موضوع امنیت در عصر هوش مصنوعی و تأثیر فناوریهای جدید بر آینده امنیت سایبری مورد بررسی قرار گرفت. در این بخش، مدیران حوزه امنیت درباره چالشهای استفاده از ابزارهای هوشمند، کنترل دسترسی و افزایش تابآوری زیرساختهای دیجیتال صحبت کردند.
اسماعیل ملااحمدی، مدیر ارشد امنیت بلو، با اشاره به تجربه دو دوره باگبانتی این مجموعه، گفت چنین برنامههایی میتوانند در شناسایی آسیبپذیریها و تقویت فرآیندهای امنیتی نقش داشته باشند. به گفته او، امنیت با اجرای یک اقدام واحد تأمین نمیشود و مجموعهای از فرآیندهای مستمر را نیاز دارد.او همچنین به ایده استفاده از عاملهای هوش مصنوعی (AI Agent) در رقابتهای امنیتی آینده اشاره کرد و گفت بلو در حال بررسی امکان توسعه چنین مدلهایی در رویدادهای آینده است.
سعید کاظمی، مدیر ارشد امنیت تپسی، نیز با اشاره به ورود عاملهای هوشمند به خدمات دیجیتال گفت استفاده از این ابزارها نیازمند کنترل دقیق سطح دسترسی است. به گفته او، چتباتها و سامانههای هوشمند باید به اطلاعات مورد نیاز خود دسترسی داشته باشند و محدودسازی این دسترسی یکی از الزامات امنیتی خواهد بود.
وحید خدابخشی، مدیرعامل کاشف، نیز با اشاره به تغییر ماهیت حملات سایبری، بر اهمیت افزایش تابآوری سازمانها تأکید کرد. او توضیح داد سازمانها باید بتوانند در برابر حملات، ابتدا رخداد را شناسایی کنند، دامنه آسیب را محدود کنند و سپس خدمات خود را در کوتاهترین زمان ممکن به وضعیت عادی بازگردانند.
راهکار مرورگر ملی مسئله اعتماد کاربران را حل نمیکند
یکی از موضوعات مهم مطرحشده در پنل تخصصی این رویداد، مسئله گواهیهای امنیتی SSL و چالشهای ایجادشده برای برخی خدمات بانکی ایران بود. وحید خدابخشی با اشاره به محدودیتهای ایجادشده از سوی برخی صادرکنندگان بینالمللی گواهیهای امنیتی گفت که حدود دو ماه پیش، برخی صادرکنندگان خارجی اعلام کردهاند بهدلیل تحریمهای مرتبط با OFAC و اتحادیه اروپا، امکان ارائه خدمات به بخشهایی از شبکه بانکی ایران از جمله شاپرک و بانکها را ندارند.
خدابخشی توضیح داد که این اتفاق در شرایطی رخ داده که قراردادهای دریافت گواهیهای امنیتی هنوز به پایان نرسیده بود. به گفته او، مجموعههای درگیر برای دریافت گواهی به صادرکنندگان کشورهای مختلف از جمله ایتالیا، ترکیه و چین مراجعه کردهاند، اما با وجود این اقدامات، برخی گواهیها همچنان در فاصلههای کوتاه زمانی باطل میشوند.
مدیرعامل کاشف با اشاره به پیامدهای این وضعیت، گفت این مسئله را میتوان در دو بخش بررسی کرد؛ بخش نخست گواهیهایی است که در اپلیکیشنها، سرورها و وبسرویسها استفاده میشوند و بخش دوم گواهیهایی است که کاربران هنگام ورود به وبسایتها در مرورگر مشاهده میکنند. به گفته او، استفاده از گواهی ملی میتواند مشکل بخش نخست را تا حدی حل کند، اما در بخش مرورگر همچنان مسئله اصلی، اعتماد کاربر به گواهی جدید است.
خدابخشی با اشاره به راهکارهای مطرحشده برای مدیریت این شرایط، گفت یکی از پیشنهادها استفاده از گواهیهای ملی صادرشده از سوی مرکز توسعه تجارت ایران است. او در عین حال درباره پیشنهاد راهاندازی مرورگر ملی اظهار مخالفت کرد و گفت ایجاد اعتماد از طریق اطلاعرسانی درباره گواهیهای جدید، مسیر سادهتری نسبت به تغییر عادت کاربران و استفاده از یک مرورگر جدید است.
او همچنین تأکید کرد که در چنین شرایطی، اطلاعرسانی شفاف به کاربران اهمیت زیادی دارد. به گفته خدابخشی، باید کل فرآیند و تغییرات ایجادشده «از ابتدا تا انتها، بدون سانسور بخشی از آن» برای مردم توضیح داده شود تا کاربران بدانند به چه مواردی اعتماد کنند و چه هشدارهایی را جدی بگیرند.
مدیرعامل کاشف در ادامه گفت برای مواجهه با این شرایط، بستههای آگاهسازی کاربران در حال آمادهسازی است. او همچنین بر ضرورت امنیت و نظارت بر مراکز صدور گواهی داخلی تأکید کرد تا استفاده از راهکارهای داخلی، همراه با اعتماد و اطمینان کاربران باشد.
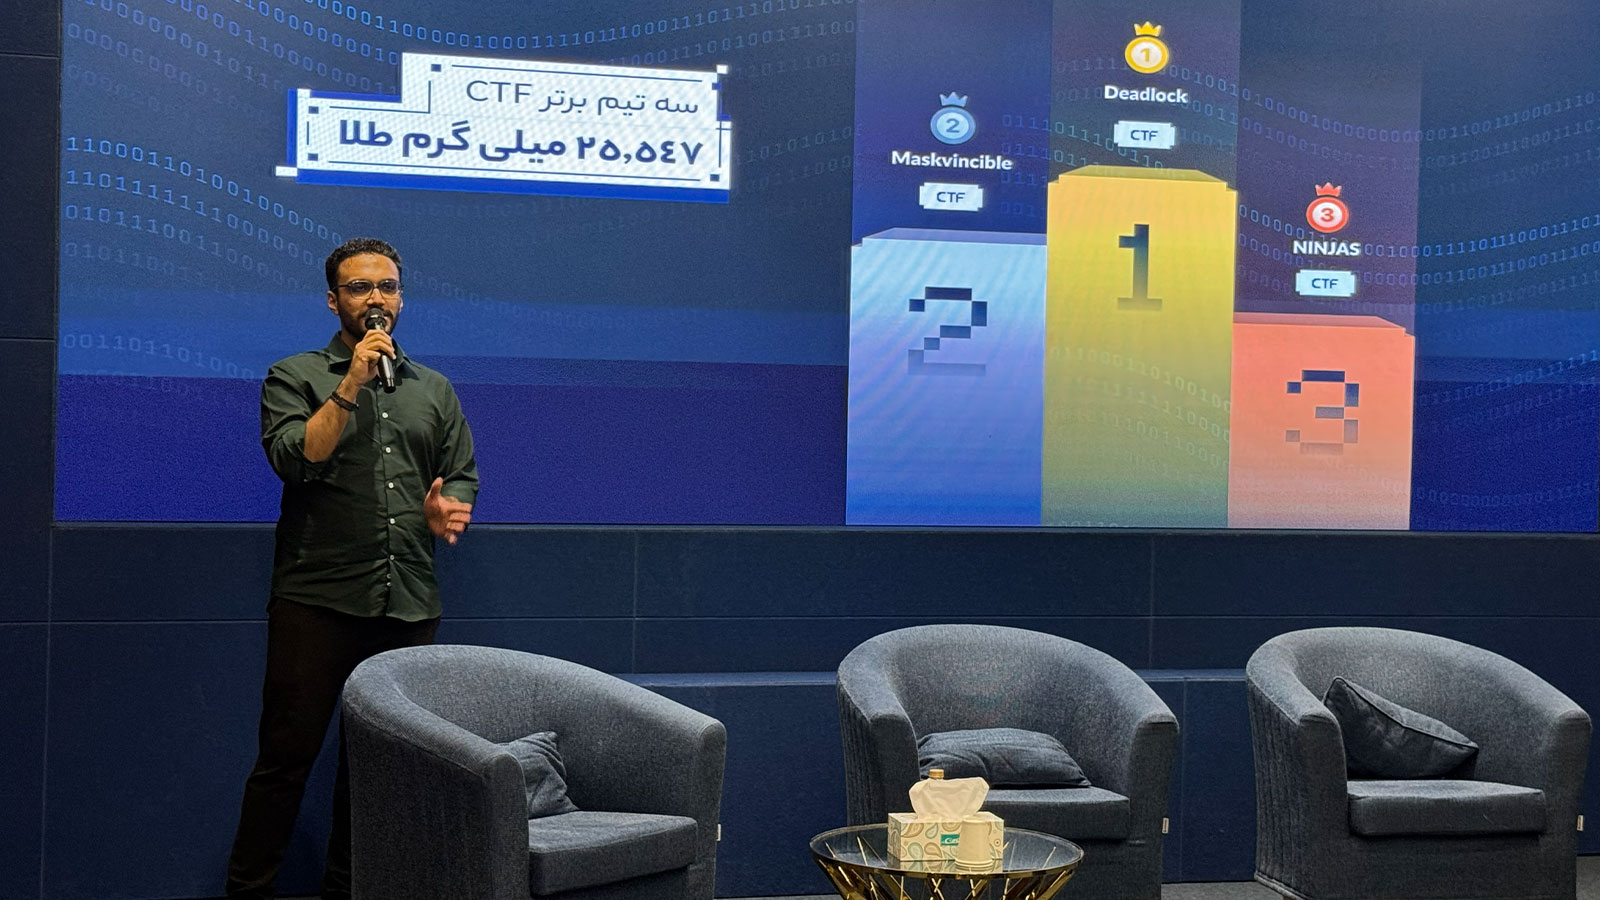
در پایان این مراسم از تیمهای برگزیده دومین دوره باگبانتی بلو تقدیر شد. این دوره با ثبت ۱۳۲ گزارش آسیبپذیری و پذیرش ۱۹ گزارش معتبر به پایان رسید و مجموع جوایز اختصاصیافته به پژوهشگران یک میلیارد و ۷۱۰ میلیون تومان اعلام شد. از میان این گزارشها، سه تیم که مهمترین یافتههای امنیتی را ارائه کرده بودند بهعنوان برگزیدگان این دوره انتخاب شدند و مورد تقدیر قرار گرفتند؛ سایر پژوهشگرانی که گزارشهای پذیرفتهشده ارائه کرده بودند نیز مشمول دریافت جایزه شدند.