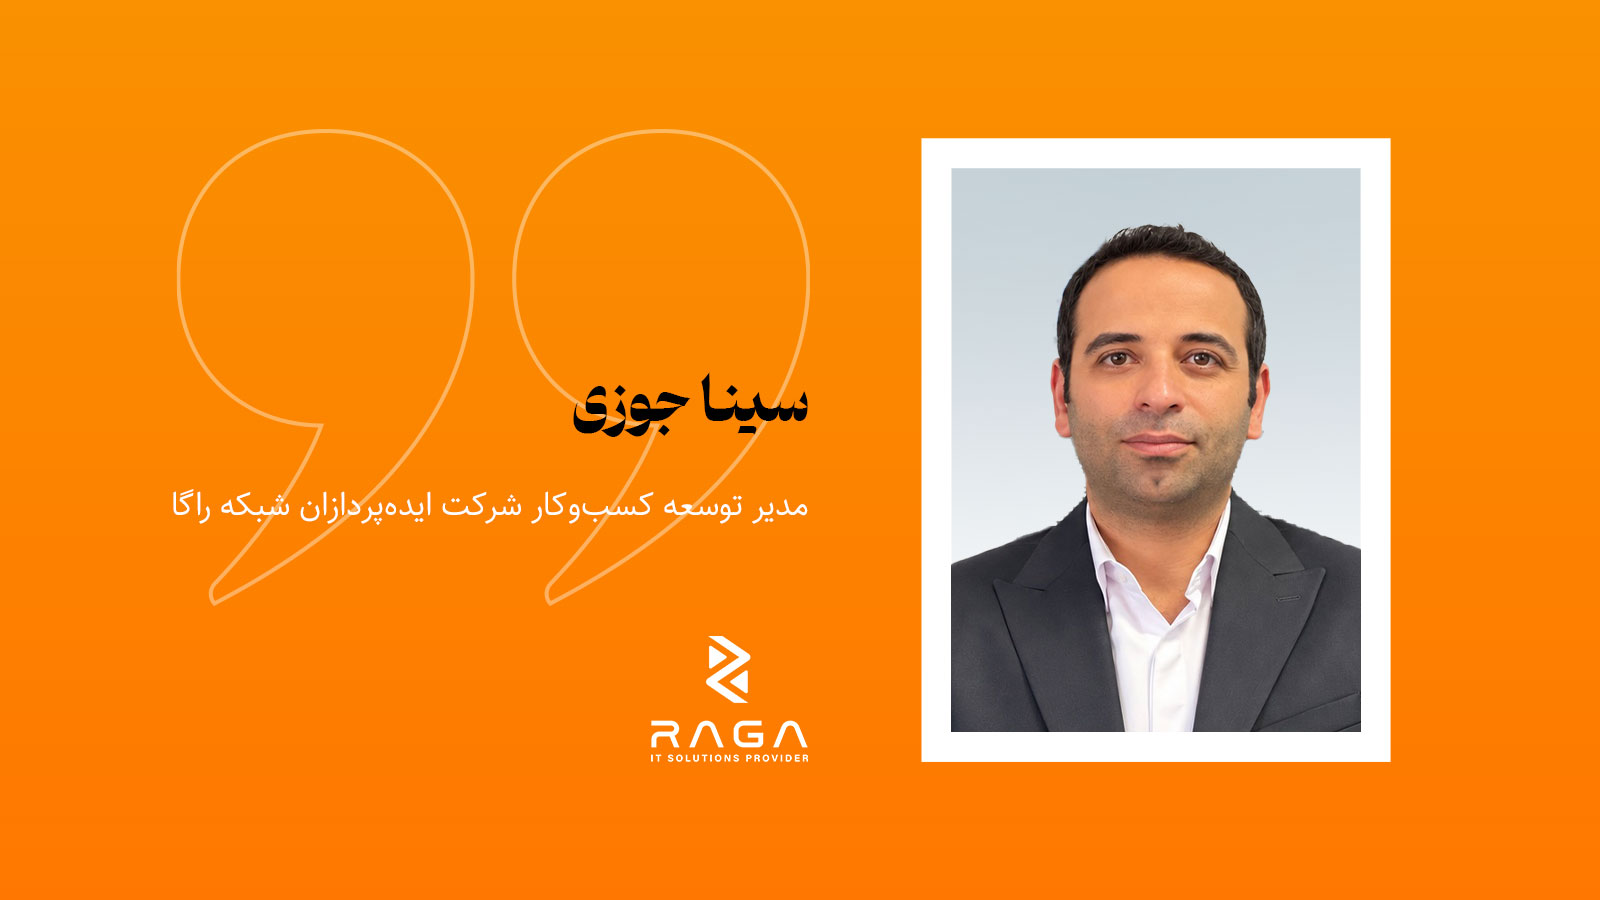
سینا جوزی، مدیر توسعه کسب و کار شرکت ایدهپردازان شبکه راگا / اظهارات اخیر معاون امنیت فناوریهای سایبری مرکز راهبردی افتا درباره وضعیت امنیت برخی سازمانها و بانکها، بار دیگر یک واقعیت مهم را یادآوری کرد: امنیت سایبری فقط با خرید تجهیزات امنیتی یا نصب چند ابزار حفاظتی ایجاد نمیشود.
در بسیاری از سازمانها، مشکلات امنیتی نه از نقطه حمله، بلکه از سالها قبل و در تصمیمهایی که درباره معماری، تأمین فناوری و نحوه نگهداری زیرساخت گرفته شده، شکل میگیرد.
اشاره به استفاده از محصولات قدیمی، بهروزرسانی نشدن سامانهها، ضعف در معماری امنیتی و کمبود نیروی متخصص، نشان میدهد که امنیت یک موضوع لایهای است و باید فراتر از ابزارهای امنیتی به آن نگاه کرد.
از دید من، بخشی از این موضوع باید یک لایه پایینتر؛ یعنی در خود زیرساخت فناوری اطلاعات بررسی شود.
زیرساخت؛ پایهای که امنیت روی آن ساخته میشود
امروز بخش قابل توجهی از سرویسهای حیاتی بانکها و سازمانهای بزرگ روی زیرساختهای مجازی، شبکههای نرمافزارمحور، ذخیرهسازی و پلتفرمهای Private Cloud اجرا میشوند.
به همین دلیل دیگر نمیتوان این لایهها را صرفاً یک موضوع فنی مربوط به تیم دیتاسنتر دانست. هر تصمیمی در این بخش، مستقیماً روی پایداری سرویسها، امنیت اطلاعات و تداوم کسبوکار اثر میگذارد.
یکی از موضوعاتی که کمتر درباره آن صحبت میشود، ریسک استفاده از نرمافزارها و لایسنسهای غیررسمی در زیرساختهای حساس است.
وقتی نرمافزار کار میکند، آیا یعنی امن است؟
سالهاست به دلیل محدودیتهای بینالمللی، دشواری خرید مستقیم محصولات خارجی و شرایط خاص بازار فناوری ایران، استفاده از نسخههای غیررسمی نرمافزارها در برخی سازمانها رایج شده است.
در بسیاری از موارد ممکن است یک نرمافزار با لایسنس غیررسمی فعال شود و حتی برای مدت طولانی بدون مشکل ظاهری کار کند.
اما برای یک بانک، شرکت پرداخت یا سازمانی که زیرساخت حیاتی دارد، سؤال اصلی نباید فقط این باشد که:
«یا این نرمافزار اجرا میشود؟»
سؤال مهمتر این است: آیا سازمان میداند این نرمافزار دقیقاً از چه مسیری تأمین شده؟ آیا امکان دریافت بهروزرسانیهای امنیتی معتبر وجود دارد؟ آیا در زمان بروز یک آسیبپذیری، مسیر مشخصی برای دریافت Patch و مدیریت ریسک وجود دارد؟
این موضوع بخشی از همان چیزی است که امروز در امنیت سایبری با عنوان ریسک زنجیره تأمین فناوری شناخته میشود.
در یک سازمان بزرگ، تأمین فناوری، نحوه پشتیبانی، دسترسی به نسخههای معتبر و امکان بهروزرسانی دیگر مسائل جانبی نیستند؛ بلکه بخشی از مدیریت ریسک سازمان محسوب میشوند.
لایسنسVCF؛ یک تصمیم مدیریتی، نه فقط خرید نرمافزار
این موضوع در مورد VMware Cloud Foundation یا VCF اهمیت بیشتری پیدا میکند.
VCF صرفاً یک محصول نرمافزاری در دیتاسنتر نیست. این پلتفرم میتواند پایه اصلی Private Cloud یک سازمان باشد و بخش بزرگی از سرویسهای سازمانی روی آن اجرا شود.
بنابراین تصمیم درباره نحوه تأمین، لایسنس، نگهداری و پشتیبانی آن باید متناسب با اهمیت این لایه گرفته شود.
در نسل جدید VMware و بهخصوصVCF، دریافت بهروزرسانیها، ارتقاها و پشتیبانی رسمی وابسته به داشتن مجوز معتبر است. این موضوع برای سازمانی که زیرساخت حیاتی خود را روی این پلتفرم قرار داده، فقط یک موضوع حقوقی یا قراردادی نیست.
مسئله اصلی، داشتن کنترل و اطمینان در مدیریت زیرساخت است.
اگر فردا یک آسیبپذیری مهم در یکی از اجزای زیرساخت منتشر شود، سازمان باید بتواند پاسخ روشنی برای چند سؤال داشته باشد:
- چه نسخهای در حال استفاده است؟
- مسیر دریافت اصلاحیه امنیتی چیست؟
- چه کسی مسئول اجرای بهروزرسانی است؟
- و آیا این فرآیند قابل کنترل و تکرار است؟
لایسنس معتبر، شرط لازم است؛ اما کافی نیست
البته نباید تصور کرد که خرید لایسنس رسمی بهتنهایی امنیت ایجاد میکند.
در بیش از ۱۲ سال فعالیت فنی در حوزه شبکه، مجازیسازی و دیتاسنتر، بارها با سازمانهایی مواجه شدهام که بهترین فناوریهای موجود را تهیه کردهاند، اما به دلیل ضعف در طراحی، اجرا یا فرآیندهای نگهداری، نتوانستهاند از ظرفیت واقعی آن استفاده کنند.
VCF نیز از این قاعده مستثنی نیست. امنیت و پایداری این پلتفرم از همان مراحل ابتدایی آغاز میشود؛ از شناخت وضعیت موجود و طراحی معماری مناسب گرفته تا نحوه پیادهسازی، کنترل دسترسیها، مدیریت تغییرات، بهروزرسانی و آموزش تیم بهرهبردار.
تجربه اجرای پروژههای VMware Cloud Foundation در محیطهای سازمانی نشان داده است که موفقیت یک پروژه فقط به انتخاب فناوری وابسته نیست. ارزیابی درست، طراحی اصولی، تأمین معتبر، اجرای استاندارد و پشتیبانی مستمر باید بهعنوان یک زنجیره به هم پیوسته دیده شوند.
امنیت یک تصمیم مدیریتی است
شاید یکی از مهمترین پیامهای هشدارهای اخیر حوزه امنیت همین باشد که امنیت نباید صرفاً بهعنوان یک هزینه یا یک موضوع فنی دیده شود.
در یک بانک یا سازمان بزرگ، اختلال در زیرساخت فناوری اطلاعات فقط یک مشکل فنی نیست. این اتفاق میتواند باعث توقف سرویس، خسارت مالی، آسیب به اعتبار سازمان و کاهش اعتماد مشتریان شود.
به همین دلیل، تصمیم درباره اینکه زیرساخت سازمان بر چه بستری اجرا شود، فناوری از چه مسیری تأمین شود، وضعیت لایسنس چگونه باشد و چه تیمی مسئول طراحی و نگهداری آن باشد، بخشی از تصمیمات کلان مدیریت ریسک فناوری سازمان است.
امنیت از لحظه وقوع یک حمله آغاز نمیشود؛ امنیت از تصمیمهایی آغاز میشود که ماهها و سالها قبل درباره معماری، تأمین و نگهداری زیرساخت گرفتهایم.