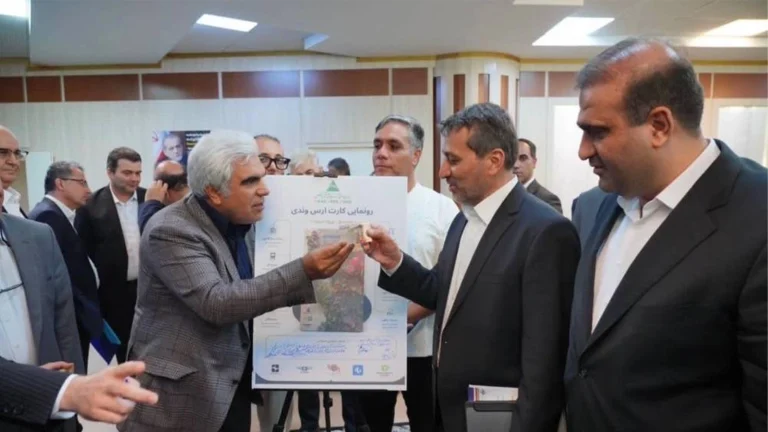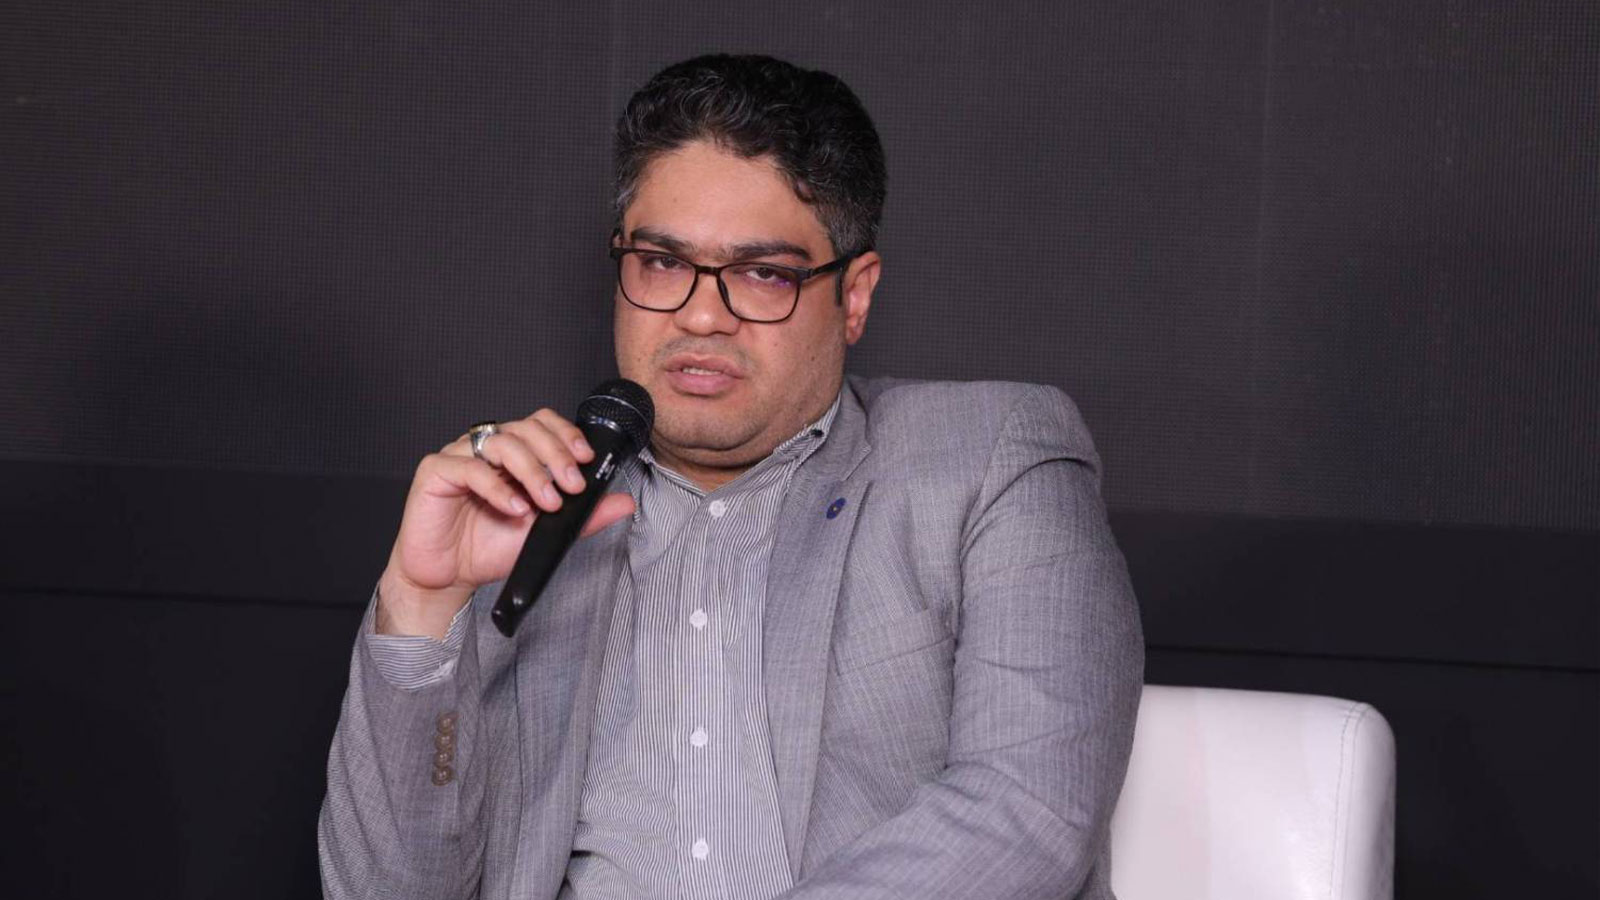
وحید خدابخشی، مدیرعامل شرکت کاشف، در پنل «تابآوری ارائه خدمات در شرایط بحران؛ از حملات سایبری تا تداوم کسبوکار» در بیستونهمین نمایشگاه الکامپ، با تأکید بر پیچیدهتر و ترکیبیتر شدن تهدیدات سایبری، منتشر نشدن درسآموختهها و نشانههای نفوذ حملات گذشته را یکی از دلایل تکرار آسیبپذیریها دانست و گفت تابآوری شبکه بانکی تنها با ایجاد سایت پشتیبان محقق نمیشود و سازمانها باید مسئولیتها را پیش از بحران مشخص و آمادگی عملیاتی خود را با رزمایشهای واقعی تقویت کنند.
به گزارش روابط عمومی شرکت کاشف، وحید خدابخشی، مدیر عامل شرکت کاشف در پنل «تابآوری ارائه خدمات در شرایط بحران؛ از حملات سایبری تا تداوم کسبوکار»، با مرور روند حملات سایبری علیه زیرساختهای کشور، تاکید کرد که تهدیدات سایبری نهتنها کاهش نیافتهاند، بلکه شکل پیچیدهتر و ترکیبیتری پیدا کردهاند و یکی از مهمترین ضعفهای موجود، تکرار آسیبپذیریها به دلیل منتشر نشدن درسآموختهها و اطلاعات مربوط به حملات گذشته است.
او با اشاره به سابقه حملات سایبری علیه زیرساختهای کشور گفت: «از حمله استاکسنت به سایت هستهای در سالهای گذشته و حملات بعدی به صنایع سنگین تا حملات اخیر به زیرساختهای بندری، بانکی و دولتی، ماهیت تهدیدات بهتدریج پیچیدهتر شده است.»
خدابخشی با اشاره به حمله سال ۱۳۹۹ به بندر شهید رجایی اظهار کرد: «در آن حمله، اطلاعات بارنامهها و بخش مهمی از سامانهها از بین رفت و تجهیزات بهگونهای آسیب دیدند که بازیابی آنها با مشکلات جدی همراه بود. بررسیهای بعدی نشان داد با یک حمله از جنس وایپر یا پاککننده اطلاعات مواجه بودهایم.»
او با اشاره به تکرار الگوی مشابه در حملات سالهای اخیر به زیرساختهای بانکی گفت: در برخی از این حملات، اطلاعات و زیرساختها هدف قرار گرفتند و بخشهایی از تجهیزات و دادهها غیرقابل بازیابی شدند.
تکرار حملات؛ نتیجه منتشر نشدن درسآموختهها
مدیرعامل کاشف تاکید کرد: «یکی از مشکلات اصلی این است که پس از وقوع حملات، اطلاعات مربوط به بردار حمله، نشانههای نفوذ و آسیبپذیریهای مورد استفاده بهطور موثر در اختیار سایر بخشهای در معرض خطر قرار نمیگیرد.»
او افزود: «تا زمانی که علت یک حمله و روش نفوذ بهدرستی شناسایی و منتشر نشود، امکان پیشگیری موثر از تکرار آن وجود ندارد. ما در سالهای اخیر بارها شاهد آسیب دیدن از نقاط و الگوهای تکراری بودهایم.»
خدابخشی گفت: «مطالبه جدی ما از نهادهای مسئول این است که شاخصها و نشانههای حمله، مسیرهای نفوذ و درسآموختههای حاصل از حملات گذشته در اختیار بخشهای مرتبط قرار گیرد تا سایر سازمانها پیش از وقوع بحران بتوانند اقدامات پیشگیرانه لازم را انجام دهند.»
او با اشاره به روند فعلی تهدیدات گفت: «حملات اخیر را میتوان در چند موج دستهبندی کرد؛ از حملات سایبری به زیرساختهای بانکی گرفته تا حملات فیزیکی و سپس شکلگیری موج جدیدی از فشارهای ترکیبی.»
خدابخشی افزود: «در هفتههای اخیر نیز کشور با شکل دیگری از فشار بر زیرساختهای بانکی و پرداخت مواجه بوده و این شرایط نشان میدهد که باید خود را برای تداوم و حتی افزایش سطح تهدیدات آماده کنیم.»
به گفته او، میزان کار انجامشده برای تامین امنیت بهتنهایی معیار مناسبی برای سنجش امنیت نیست و باید میزان قرار گرفتن یک مجموعه در معرض تهدید و علاقه مهاجمان به هدف قرار دادن آن نیز در ارزیابیها مورد توجه قرار گیرد.
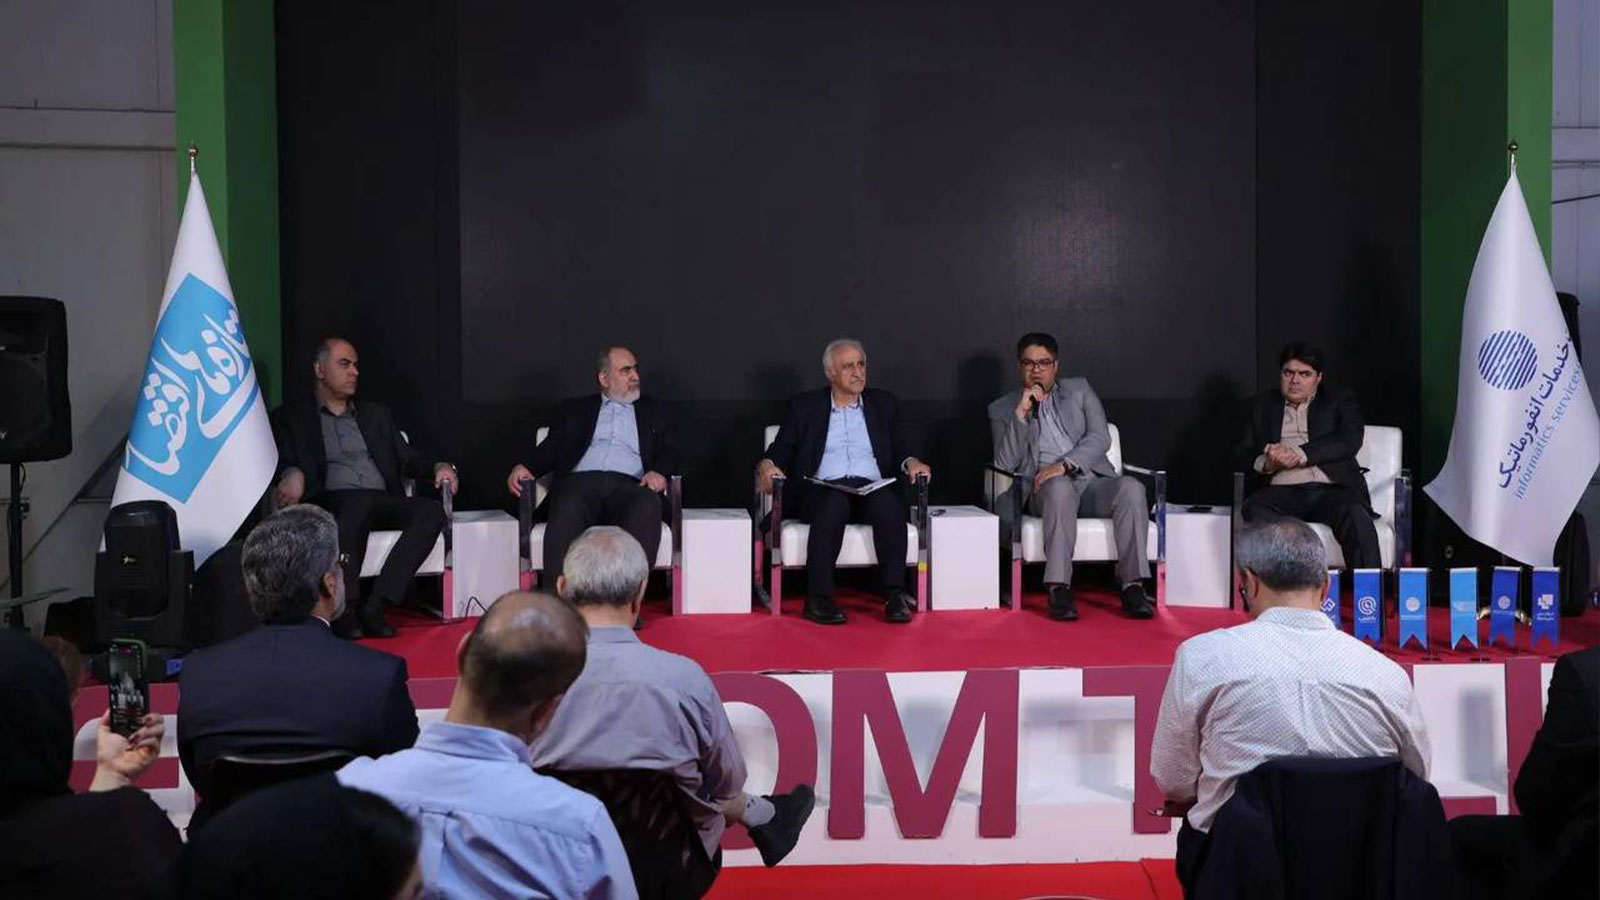
زمان بحران، زمان تعیین مسئولیت نیست
مدیرعامل کاشف یکی از مهمترین درسآموختههای سالهای گذشته را ضرورت تعیین مسئولیتها و اختیارات پیش از وقوع بحران عنوان کرد و گفت: زمان بحران، زمان مناسبی برای مشخص کردن مسئولیتها و اختیارات نیست.
او افزود: «از لحظه کشف حمله تا زمان بازیابی، یک پنجره زمانی بسیار مهم وجود دارد و اگر سازمانها در این مرحله درگیر تعیین مسئولیت و هماهنگیهای اولیه شوند، زمان طلایی مدیریت بحران از دست میرود.
سایت پشتیبان بدون رزمایش، تضمین تابآوری نیست.»
خدابخشی با اشاره به سرمایهگذاریهای سنگین در ایجاد سایتهای پشتیبان گفت: «داشتن سایت پشتیبان بهتنهایی به معنای تابآوری نیست. سازمانها باید بهطور مستمر رزمایش و مانورهای واقعی برگزار کنند تا نقاط ضعف خود را پیش از وقوع بحران شناسایی کنند.»
او تاکید کرد: «یکی از مهمترین نقاط ضعف سایتهای پشتیبان، وجود نقاط مشترک و وابستگی میان سایت اصلی و سایت پشتیبان است؛ بهگونهای که ممکن است سازمان برای ایجاد زیرساخت پشتیبان هزینه قابل توجهی انجام داده باشد، اما وجود یک نقطه مشترک یا وابستگی حیاتی باعث شود هر دو سایت همزمان آسیب ببینند.»
خدابخشی گفت: «دو یا چند سایت که دارای یک نقطه مشترک حیاتی هستند، در عمل از نظر تابآوری یک سایت محسوب میشوند و با یک حمله میتوانند همزمان از دسترس خارج شوند.»
او با اشاره به تجربه حملات گسترده اخیر اظهار کرد: «وقوع حمله به یک مجموعه لزوماً به معنای ناامنتر بودن آن مجموعه نیست و از سوی دیگر، هدف قرار نگرفتن یک سازمان نیز به معنای امنتر بودن آن نیست؛ زیرا در کشور هنوز سنجه کمی و قابل اتکایی برای مقایسه سطح امنیت سایبری سازمانها وجود ندارد.»
مدیرعامل کاشف افزود: «زمانی که مجموعههای بزرگ و برخوردار از نیروی انسانی متخصص، تجهیزات و سابقه گسترده نیز با وجود تلاشهای شبانهروزی برای بازیابی خدمات با مشکل مواجه میشوند، این موضوع نشان میدهد که سطح آمادگی کلی کشور در حوزه دفاع سایبری نیازمند تقویت جدی است.»
خدابخشی با اشاره به استانداردهای موجود در حوزه تداوم کسبوکار و تابآوری گفت: «استانداردها و چارچوبهای مختلفی برای مدیریت تداوم کسبوکار وجود دارد، اما داشتن استاندارد بهتنهایی کافی نیست.»
او تاکید کرد: «فاصله میان تدوین استاندارد و توانایی اجرای آن در شرایط واقعی بحران، یکی از چالشهای اصلی است. سازمانها باید علاوه بر تدوین فرآیندها و رعایت الزامات استانداردی، توانایی عملیاتی خود برای استفاده از این ظرفیتها در زمان بحران را نیز از طریق آموزش، تمرین و رزمایشهای واقعی تقویت کنند.»
خدابخشی در پایان با قدردانی از تلاش تیمهای عملیاتی در مدیریت بحرانهای اخیر، بر ضرورت انتقال تجربهها و درسآموختههای مثبت و منفی این حوادث به سایر بازیگران اکوسیستم تاکید کرد و گفت: «باید برای روزهای سختتر آمادهتر شویم و تجربه بحرانهای گذشته را به ابزاری برای افزایش تابآوری آینده تبدیل کنیم.»
این پنل در نمایشگاه الکامپ ۲۹ برگزار شد.