بانک فرانسوی «کردیت موتوئل آرکئا» (Crédit Mutuel Arkéa) روز پنجشنبه ۵ نوامبر (۱۴ آبان) اعلام کرد که هکرها در جریان یک حمله سایبری حدود ۱۰۰ میلیون یورو، معادل ۱۱۲.۶ میلیون دلار، از این بانک به سرقت بردهاند. این بانک اکنون در تلاش است وجوه سرقتشده را بازیابی کند. به گزارش رویترز، این اتفاق از موارد کمسابقهای است که مجرمان سایبری موفق شدهاند بهصورت مستقیم از یک بانک بزرگ و فعال در نظام بانکی سنتی پول سرقت کنند.
جزئیات این حمله نخستینبار روز چهارشنبه منتشر شد. این اتفاق در حالی رخ داده که هفته گذشته نیز گزارشی از سرقت ۶.۳ میلیارد دلار رمزارز از صرافی بایننس منتشر شده بود و موجی از حملات سایبری به یخچالهای متصل به اینترنت در اروپا گزارش شده است. دادستانی فرانسه اعلام کرده که بررسی قضایی این سرقت بانکی را آغاز کرده است.
بر اساس بیانیهای که کردیت موتوئل آرکئا روز چهارشنبه منتشر کرد، مهاجمان با استفاده از یکی از حسابهای متعلق به این بانک، اقدام به انجام تراکنشهای متقلبانه کردهاند. بانک تأکید کرده است که وجوه سرقتشده در قالب رمزارز نبودهاند، هرچند این احتمال وجود دارد که مهاجمان پس از سرقت، پول را به رمزارز تبدیل کرده باشند.
این بانک برای جلوگیری از گسترش خسارت، بهطور موقت برخی تراکنشها را متوقف کرد؛ اقدامی که باعث تأخیر در انجام شماری از انتقالهای بانکی شد. بااینحال، مسئولان بانک اعلام کردهاند که دارایی مشتریان در این حمله آسیبی ندیده است.
سخنگوی کردیت موتوئل آرکئا همچنین گزارش برخی رسانهها مبنی بر اینکه نفوذ از طریق «فورتونئو» (Fortuneo)، زیرمجموعه فعال این بانک در حوزه بانکداری آنلاین، انجام شده است را رد کرد. به گفته او، نه این زیرمجموعه و نه حسابهای مشتریان آن در حمله نقشی نداشتهاند و تحت تأثیر قرار نگرفتهاند.
سرقت مستقیم پول از بانکها همچنان کمسابقه است
کارشناسان امنیت سایبری در گفتوگو با رویترز تأکید کردهاند که اگرچه حملات سایبری به مؤسسات مالی اتفاق رایجی است، سرقت مستقیم پول از یک بانک از طریق نفوذ دیجیتال همچنان رخدادی غیرمعمول محسوب میشود.
رفیع بلوچ (Rafay Baloch)، مدیرعامل شرکت امنیت سایبری RedSecLabs، این حمله را در اروپا بیسابقه توصیف کرده است.
بلوچ با اشاره به پیچیدهتر شدن حملات سایبری به بانکها توضیح داد که مهاجمان بیش از گذشته لایه نرمافزاری سامانههای بانکی را هدف قرار میدهند و همزمان با استفاده از روشهای پیشرفته فریب و مهندسی اجتماعی، تلاش میکنند به سیستمها و اطلاعات حساس بانکها دسترسی پیدا کنند.
مهندسی اجتماعی به شیوههایی از حمله سایبری گفته میشود که در آن مهاجمان بهجای تکیه صرف بر نقصهای فنی، با فریب افراد یا سوءاستفاده از اعتماد آنها تلاش میکنند به اطلاعات، حسابها یا سامانههای حساس دسترسی پیدا کنند.
آغاز تحقیقات قضایی در فرانسه
دادستانی پاریس اعلام کرد که واحد جرایم سایبری این نهاد روز چهارشنبه شکایتی از بانک کردیت موتوئل آرکئا دریافت کرده و بلافاصله تحقیقات درباره این حمله را آغاز کرده است. مسئولیت رسیدگی به پرونده به پلیس تخصصی جرایم سایبری فرانسه سپرده شده است.
سخنگوی بانک از اعلام نام شرکت ارائهدهنده خدمات ثالثی که بستر آن در این حمله مورد استفاده قرار گرفته، خودداری کرد.
این بانک همچنین اعلام کرده است که موضوع حمله را به بانک مرکزی اروپا، نهادهای نظارتی بانکی فرانسه و دادستانی اطلاع داده است. نهاد نظارت بانکی فرانسه، موسوم به ACPR، از اظهارنظر درباره این پرونده خودداری کرده است.
با وجود آنکه نفوذ موفق به مؤسسات مالی بزرگ و سرقت مستقیم پول از آنها چندان رایج نیست، نهادهای ناظر مالی در سراسر جهان طی سالهای اخیر هشدارهای خود را درباره تهدید حملات سایبری افزایش دادهاند. این نگرانیها بهویژه با گسترش استفاده از هوش مصنوعی بیشتر شده است.
پونیت کاکار (Puneet Kakkar)، مدیرعامل بخش عملیاتی شرکت مشاوره و تحقیقات Nardello & Co در پاریس، درباره اهمیت این حمله گفته است: «هر زمان که نظام مالی هدف حمله قرار میگیرد، موضوع بسیار جدی است.»
بخوانید: بایننس برای جبران هک ۶٫۳ میلیارد دلاری دستبهکار شد؛ مرور هفت سرقت بزرگ تاریخ رمزارزها
بانکی با بیش از ۵.۸ میلیون مشتری
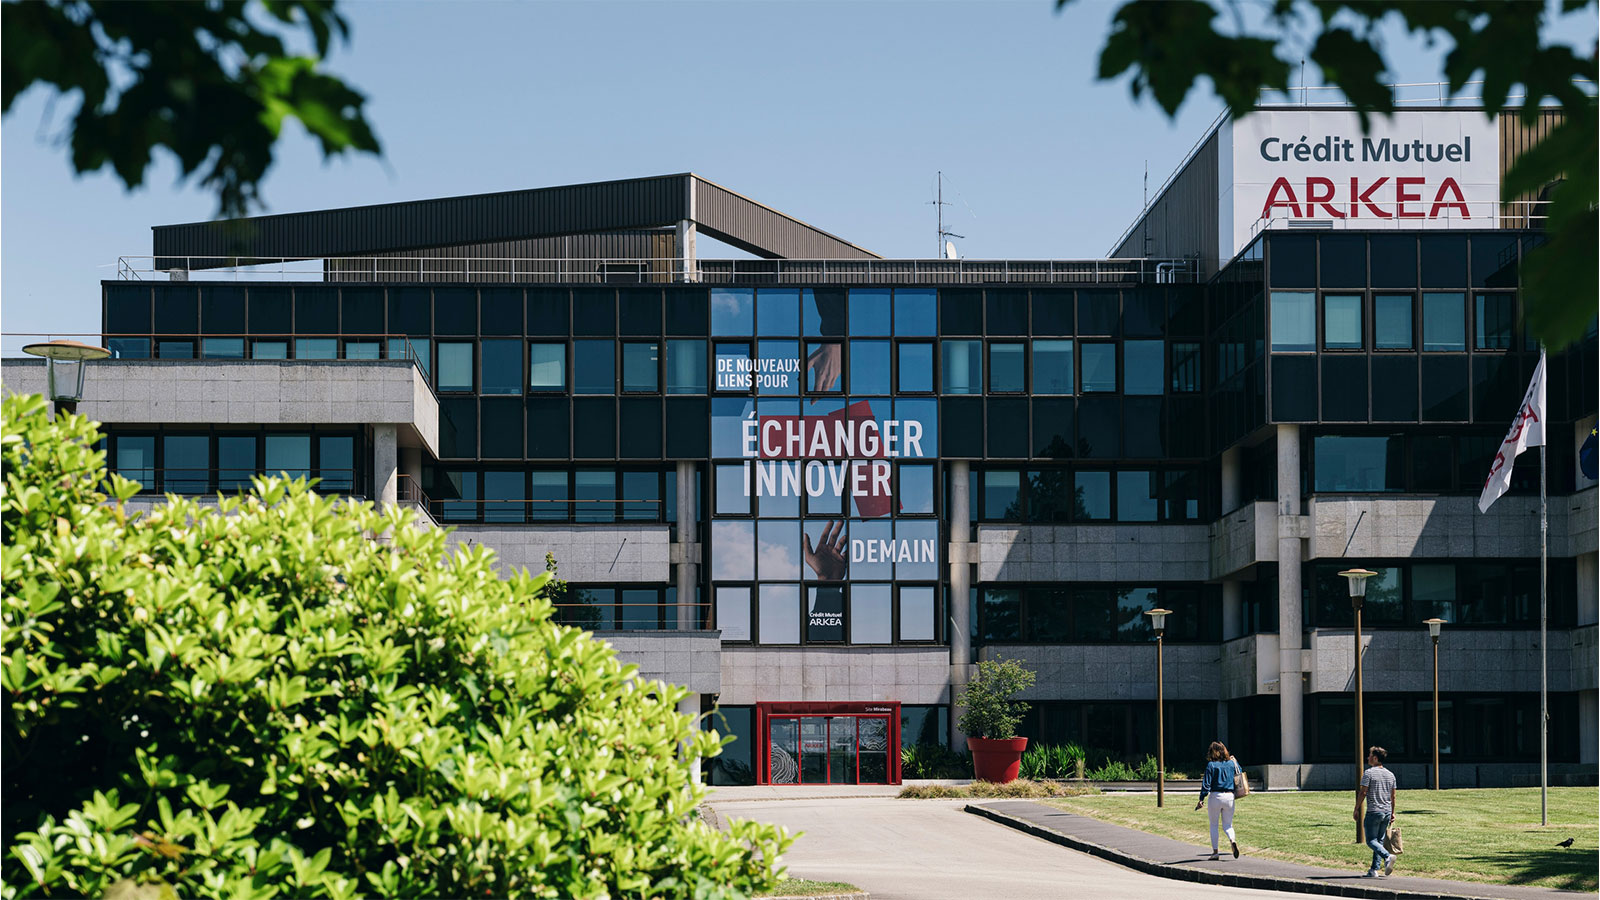
کردیت موتوئل آرکئا یک گروه بانکداری تعاونی فرانسوی مستقر در منطقه بریتانی است که بیش از ۵.۸ میلیون مشتری دارد و مجموع داراییهای آن به ۲۱۱.۵ میلیارد یورو میرسد.
این بانک بخشی از شبکه گستردهتر بانکی کردیت موتوئل محسوب میشود و با نهاد مرکزی این شبکه ارتباط سازمانی دارد، اما در تصمیمگیریهای راهبردی خود از استقلال قابلتوجهی برخوردار است.
به گفته کاکار، بانکهای فرانسوی به دلیل الزامات نظارتی، معمولاً از استانداردهای بالایی در حوزه امنیت سایبری برخوردارند. بااینحال، او هشدار داده است که «مجرمان سایبری روزبهروز فرصتطلبتر و خلاقتر میشوند».
سابقه سرقتهای سایبری از بانکها
سرقت سایبری از مؤسسات بانکی پیشتر نیز رخ داده است. در یکی از شناختهشدهترین نمونهها، مهاجمان در سال ۲۰۱۶ موفق شدند ۸۱ میلیون دلار از حساب بانک مرکزی بنگلادش نزد بانک فدرال رزرو نیویورک به سرقت ببرند. رویترز همچنین پیشتر از سرقت میلیونها دلار از بانکهایی در روسیه و هند در جریان حملات سایبری گزارش داده بود.
بااینحال، در پرونده اخیر بانک فرانسوی، هنوز مشخص نیست مهاجمان چگونه به حساب مورد استفاده در تراکنشهای متقلبانه دسترسی پیدا کردهاند و چه میزان از ۱۰۰ میلیون یوروی سرقتشده قابل بازگرداندن خواهد بود.