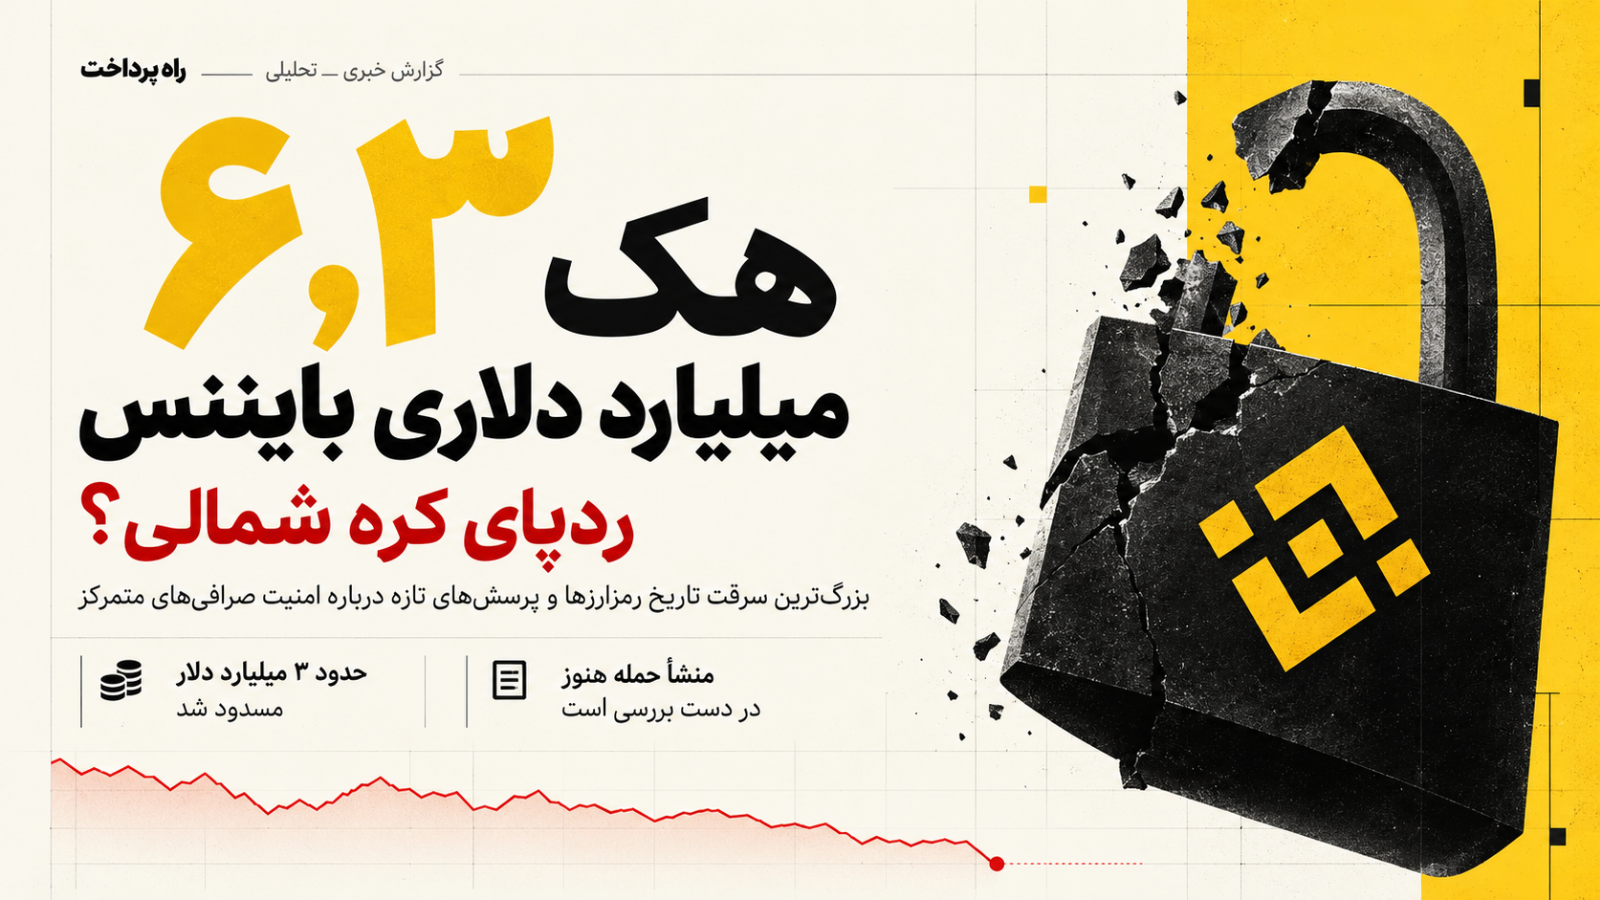
صرافی رمزارزی بایننس هدف حملهای قرار گرفته که به گفته شرکت تحلیل بلاکچین TRM Labs، در جریان آن حدود ۶٫۳۶ میلیارد دلار دارایی دیجیتال از کیف پولهای این صرافی در ۱۰ شبکه بلاکچینی منتقل شده است. بخش عمده این انتقالها در حدود ۲۰ دقیقه رخ داده و اگر یافتههای منتشرشده نهایی شوند، این حمله از نظر ارزش داراییهای سرقتشده بزرگترین سرقت ثبتشده تاریخ رمزارزها خواهد بود. همزمان، شرکتهای اطلاعات بلاکچین احتمال میدهند که گروه TraderTraitor، وابسته به کره شمالی، عامل این عملیات بوده باشد؛ گروهی که پیشتر در حملات بزرگ به زیرساختهای مالی دیجیتال نقش داشته است.
بر اساس گزارش CNN، پژوهشگران امنیت سایبری با بررسی تراکنشها و شواهد مرتبط، انگشت اتهام را به سوی هکرهای کره شمالی گرفتهاند. شرکت TRM Labs نیز در گزارشی مستقل، با استناد به اطلاعات درونزنجیرهای و برونزنجیرهای، اعلام کرده که با درجه اطمینان بالا گروه TraderTraitor را مسئول این حمله میداند.
در مقابل، بایننس در اطلاعیه رسمی ۳۰ اکتبر ۲۰۲۶ هویت مهاجمان را تأیید نکرده و گفته بررسیهای اولیه احتمال نفوذ از طریق رایانه یکی از مهندسان این شرکت را مطرح میکند. بایننس ارزش آثار مالی حادثه را حدود ۶٫۳ میلیارد دلار برآورد کرده و اعلام کرده با همکاری شرکای صنعت بلاکچین تاکنون نزدیک به سه میلیارد دلار از داراییهای مرتبط با حمله مسدود شده است.
این شرکت وعده داده تمام زیانهای ناشی از حادثه را از محل صندوق حمایت از کاربران SAFU و منابع مالی خود جبران کند. بااینحال، میزان نهایی داراییهای بازیابیشده، نحوه دسترسی مهاجمان و وضعیت ذخایر صرافی پس از جبران خسارت هنوز روشن نیست.
سرقت میلیاردها دلار در ۲۰ دقیقه؛ حمله همزمان به ۱۰ بلاکچین
یکی از ویژگیهای غیرمعمول این حمله، سرعت اجرا و گستردگی شبکههایی است که داراییها از طریق آنها منتقل شدهاند.
بر اساس گزارش فنی TRM Labs، حمله در ۲۹ اکتبر ۲۰۲۶ آغاز شد و از حدود ساعت ۲۰:۰۵ به وقت جهانی، برداشتهای غیرمجاز از کیف پولهای منتسب به بایننس در چندین شبکه بلاکچینی به جریان افتاد.
TRM Labs مجموع ارزش داراییهای منتقلشده را بر اساس قیمت آنها در لحظه برداشت، حدود ۶٫۳۶ میلیارد دلار محاسبه کرده است. بخش اصلی داراییها در فاصلهای نزدیک به ۲۰ دقیقه منتقل شدند و موج دیگری از برداشتها حدود دو ساعت و نیم بعد در شبکههای آوالانچ و پالیگان ثبت شد.
در میان شبکههای درگیر، بیتکوین، اتریوم، ترون، سولانا، XRP Ledger و تعدادی از شبکههای لایه دوم اتریوم قرار داشتند.
این گستردگی از منظر امنیتی اهمیت زیادی دارد. کیف پولهای فعال در شبکههای مختلف لزوماً از سازوکارهای یکسان برای امضای تراکنش استفاده نمیکنند. بااینحال، مهاجمان توانستند در بازهای کوتاه، تراکنشهای معتبر را از چندین زیرساخت متفاوت اجرا کنند.
TRM Labs این الگو را نشانهای از احتمال دسترسی مهاجمان به زیرساخت امضای تراکنش کیف پولهای گرم بایننس میداند.
کیف پول گرم به کیف پولی گفته میشود که برای انجام سریع تراکنشها، به زیرساختهای آنلاین متصل است. صرافیها معمولاً بخشی از داراییهای موردنیاز عملیات روزانه خود را در این کیف پولها نگهداری میکنند. به همین دلیل، نفوذ به ابزارهای کنترل و امضای تراکنش آنها میتواند پیامدهای مالی گستردهای داشته باشد.
نکته مهم این است که در این حادثه، نشانههای اولیه لزوماً از شکستهشدن رمزنگاری شبکههای بلاکچینی حکایت نمیکنند؛ بلکه احتمال سوءاستفاده از مجوزها و سامانههایی را مطرح میکنند که اختیار انتقال دارایی را در اختیار دارند.
احتمال نفوذ از طریق رایانه یک مهندس بایننس
بایننس در توضیح اولیه خود درباره منشأ حمله اعلام کرده که احتمالاً رایانه یکی از مهندسان DevOps شرکت مورد نفوذ قرار گرفته است.
بر اساس این توضیح، مهاجم ممکن است از طریق دستگاه آلوده به یک کانتینر خدماتی دسترسی یافته و از آن برای ارسال درخواستهای برداشت غیرمجاز استفاده کرده باشد.
مهندسان DevOps در توسعه، استقرار، نگهداری و مدیریت سامانههای عملیاتی نقش دارند. دسترسیهای این گروه در برخی زیرساختها میتواند به سرویسها و ابزارهایی مرتبط باشد که برای فعالیت مداوم سامانه حیاتی هستند.
اگر مهاجم بتواند از مجوزهای یک کاربر یا دستگاه دارای دسترسی عملیاتی استفاده کند، ممکن است بدون دستیابی مستقیم به کلید خصوصی کیف پول، فرایند انتقال دارایی را تحت تأثیر قرار دهد.
بایننس تأکید کرده که در بررسیهای اولیه، شواهدی از افشای کلیدهای خصوصی کیف پولها پیدا نکرده است.
این موضوع البته به معنای منتفیشدن همه سناریوهای دسترسی غیرمجاز نیست. وجود امضای معتبر برای تراکنشها نشان میدهد انتقال دارایی از نظر سازوکار فنی شبکهها پذیرفته شده است، اما بهتنهایی مشخص نمیکند چه کسی یا چه سامانهای مجوز صدور آن امضا را فراهم کرده است.
TRM Labs در بررسی تراکنشهای اتریومی، استفاده از قابلیت EIP-7702 و مجموعهای شامل ۵۰ مجوز امضاشده از پیش را شناسایی کرده است. این شرکت معتقد است آمادهسازی چنین مجوزهایی میتواند نشانه برنامهریزی مهاجمان پیش از آغاز برداشتها باشد.
بااینحال، هنوز مشخص نشده که آیا نفوذ به رایانه مهندس بایننس مستقیماً به دسترسی به زیرساخت امضا منجر شده یا مراحل دیگری نیز در زنجیره حمله وجود داشته است.
ازاینرو، نسبتدادن قطعی حادثه به یک آسیبپذیری مشخص یا نقص یک پروتکل بلاکچینی، پیش از انتشار گزارش فنی نهایی، قابل دفاع نیست.
چرا پژوهشگران به هکرهای کره شمالی مشکوک شدهاند؟
مهمترین تحول در بررسی این پرونده، انتشار ارزیابی شرکت TRM Labs درباره هویت احتمالی مهاجمان است.
این شرکت حمله را به گروه TraderTraitor منتسب کرده؛ گروهی از مهاجمان سایبری کره شمالی که در گزارشهای امنیتی و اطلاعاتی با مجموعه گستردهتری از فعالیتهای منتسب به لازاروس و عملیات سایبری این کشور ارتباط داده میشود.
TRM Labs اعلام کرده ارزیابی خود را بر اساس ترکیبی از دادههای تراکنشهای بلاکچینی و اطلاعات خارج از زنجیره انجام داده است.
به گفته این شرکت، چند ویژگی حمله با عملیات پیشین منتسب به کره شمالی شباهت دارد: آمادهسازی زیرساخت پیش از برداشت اصلی، استفاده از تراکنشهای کوچک مرتبط با Tornado Cash برای تأمین منابع کیف پول عملیاتی، جمعآوری امضاها پیش از اجرا و انتقال همزمان حجم بزرگی از داراییها.
Tornado Cash یک پروتکل مرتبط با حفظ حریم خصوصی تراکنشهای رمزارزی است که میتواند تحلیل مسیر انتقال دارایی را دشوارتر کند.
TRM Labs معتقد است ترکیب این نشانهها با اطلاعات امنیتی دیگر، از انتساب حمله به TraderTraitor پشتیبانی میکند.
بااینحال، باید میان انتساب فنی از سوی یک شرکت خصوصی و تأیید رسمی هویت مهاجمان توسط مراجع قضایی یا امنیتی تفاوت گذاشت.
شباهت روش اجرا یا مسیر انتقال دارایی بهتنهایی برای اثبات هویت عامل حمله کافی نیست. در پرونده بایننس، TRM Labs از درجه اطمینان بالا سخن گفته، اما بایننس اعلام کرده همچنان با نهادهای مجری قانون برای شناسایی عاملان همکاری میکند.
TraderTraitor چیست و چه ارتباطی با لازاروس دارد؟
TraderTraitor نامی است که نهادهای امنیتی آمریکا برای مجموعهای از فعالیتهای سایبری منتسب به کره شمالی به کار میبرند. این فعالیتها در گزارشهای امنیتی با نامهایی مانند Jade Sleet، UNC4899 و Slow Pisces نیز شناخته شدهاند.
این گروه بهویژه به استفاده از مهندسی اجتماعی، جعل هویت استخدامکنندگان و آلودهکردن دستگاه کارکنان شرکتهای فعال در صنعت رمزارز شهرت دارد.
در این روش، مهاجم الزاماً حمله را از طریق یک نقص عمومی در نرمافزار آغاز نمیکند؛ بلکه تلاش میکند با جلب اعتماد فردی دارای دسترسی حساس، کد مخرب را وارد محیط کاری یا دستگاه او کند.
چنین روشی برای شرکتهای مالی دیجیتال خطرناک است؛ زیرا ممکن است یک کارمند یا پیمانکار، بدون اطلاع از ماهیت فایل یا درخواست دریافتی، راه دسترسی مهاجم به سامانههای حساس را باز کند.
با وجود ارتباطات گزارششده میان TraderTraitor و مجموعه فعالیتهای منتسب به لازاروس، این نامها در همه گزارشهای امنیتی دقیقاً به یک معنای سازمانی به کار نمیروند. بنابراین بهتر است TraderTraitor در این پرونده بهعنوان گروه یا خوشه عملیاتی منتسب به کره شمالی معرفی شود و ارتباط آن با لازاروس با انتساب روشن بیان شود.
سابقه TraderTraitor؛ از سرقت ۳۰۸ میلیون دلاری در ژاپن تا هک بایبیت
برای درک اهمیت انتساب تازه، بررسی دو حمله قبلی ضروری است؛ حملاتی که FBI بهصورت رسمی به عاملان کره شمالی مرتبط با TraderTraitor نسبت داده است.
سال ۲۰۲۴؛ حمله به DMM Bitcoin از مسیر یک آزمون استخدامی جعلی
در مه ۲۰۲۴، صرافی ژاپنی DMM Bitcoin هدف حملهای قرار گرفت که به سرقت حدود ۳۰۸ میلیون دلار بیتکوین منجر شد.
در ۲۳ دسامبر همان سال، FBI و نهادهای امنیتی آمریکا و ژاپن اعلام کردند که عاملان این حمله به فعالیتهای TraderTraitor مرتبط بودهاند.
بر اساس گزارش رسمی FBI، مهاجمی که خود را استخدامکننده معرفی کرده بود، از طریق لینکدین با یکی از کارکنان شرکت Ginco، ارائهدهنده نرمافزار کیف پول رمزارزی، ارتباط برقرار کرد.
مهاجم در قالب یک آزمون استخدامی، پیوندی به کد مخرب پایتون در گیتهاب برای این فرد ارسال کرد. اجرای کد زمینه نفوذ به دستگاه و سپس سوءاستفاده از دسترسیهای مرتبط با سامانههای شرکت را فراهم کرد.
به گفته FBI، مهاجمان در ادامه از اطلاعات نشست کاربر برای جعل هویت او استفاده کردند و احتمالاً با دستکاری یک درخواست انتقال معتبر، داراییهای DMM Bitcoin را به آدرسهای تحت کنترل خود منتقل کردند.
اهمیت این پرونده در آن است که مهاجمان بهجای حمله مستقیم به شبکه بیتکوین، از مسیر اعتماد انسانی و دسترسی به سامانه مدیریتی یک شرکت خدماتدهنده وارد شدند.
این الگو از بعضی جهات با فرضیه مطرحشده درباره نفوذ به دستگاه یکی از مهندسان بایننس شباهت دارد؛ هرچند چنین شباهتی اثبات نمیکند که روش دقیق هر دو حمله یکسان بوده است.
سال ۲۰۲۵؛ سرقت ۱٫۵ میلیارد دلار از بایبیت
در ۲۱ فوریه ۲۰۲۵، صرافی بایبیت هدف حملهای قرار گرفت که حدود ۱٫۵ میلیارد دلار دارایی دیجیتال از آن خارج شد.
پنج روز بعد، FBI در اطلاعیه رسمی ۲۶ فوریه ۲۰۲۵، مسئولیت این سرقت را به عاملان کره شمالی نسبت داد و فعالیت آنها را با عنوان TraderTraitor شناسایی کرد.
در این پرونده، مهاجمان توانستند فرایند امضای تراکنشهای مرتبط با یک کیف پول چندامضایی را بهگونهای دستکاری کنند که داراییها به آدرسهای تحت کنترل آنها منتقل شود.
گزارشهای فنی بعدی نشان دادند که دسترسی غیرمجاز به زیرساخت ارائهدهنده نرمافزار کیف پول Safe{Wallet} در این حمله نقش داشته است.
همچنین بررسیهای امنیتی به استفاده از روشهای مهندسی اجتماعی و هدف قرار دادن توسعهدهندگان نرمافزار اشاره کردند.
این حمله تا پیش از رویداد اکتبر ۲۰۲۶ بایننس، یکی از بزرگترین سرقتهای تاریخ دارایی دیجیتال محسوب میشد.
در هر دو پرونده DMM Bitcoin و بایبیت، مهاجمان متهم به سوءاستفاده از حلقههای انسانی و عملیاتی مرتبط با نگهداری یا انتقال دارایی بودند، نه شکستن رمزنگاری شبکههای پایه.
اگر انتساب حمله بایننس به TraderTraitor تأیید شود، این پرونده میتواند نمونه دیگری از تداوم همین رویکرد در ابعادی بسیار بزرگتر باشد.
سابقه حملات امنیتی مرتبط با بایننس
بایننس پیش از این نیز با رخدادهای امنیتی بزرگ مواجه شده است؛ اگرچه ماهیت همه آنها یکسان نبوده است.
سرقت هفت هزار بیتکوین در سال ۲۰۱۹
در ۷ مه ۲۰۱۹، بایننس اعلام کرد مهاجمان توانستهاند با استفاده از روشهایی مانند فیشینگ و بدافزار، به اطلاعات امنیتی برخی کاربران و ابزارهای دسترسی دست پیدا کنند.
بر اساس اطلاعیه رسمی بایننس، مهاجمان در یک تراکنش موفق شدند هفت هزار بیتکوین از کیف پول گرم صرافی منتقل کنند.
ارزش این دارایی در زمان حمله حدود ۴۰ میلیون دلار بود. بایننس اعلام کرد خسارت کاربران از صندوق SAFU جبران میشود.
حمله به پل BNB Chain در سال ۲۰۲۲
در اکتبر ۲۰۲۲، پل میانزنجیرهای BSC Token Hub در اکوسیستم BNB Chain هدف سوءاستفاده امنیتی قرار گرفت.
به گفته BNB Chain در گزارش رسمی حادثه، در این رویداد دو میلیون واحد BNB تحت تأثیر قرار گرفت و برای جلوگیری از گسترش خسارت، فعالیت شبکه بهصورت موقت متوقف شد.
ارزش داراییهای درگیر در آن زمان نزدیک به ۵۷۰ میلیون دلار برآورد میشد.
این حمله برخلاف رخدادهای سالهای ۲۰۱۹ و ۲۰۲۶ مستقیماً به سامانه برداشت صرافی متمرکز بایننس مربوط نبود، بلکه زیرساخت ارتباط میان دو شبکه بلاکچینی را هدف قرار داده بود.
مقایسه این سه حادثه نشان میدهد که ریسک امنیتی میتواند در لایههای متفاوتی ظاهر شود: کیف پول گرم، سامانه عملیاتی صرافی یا پل میانزنجیرهای.
سه میلیارد دلار چگونه مسدود شد و سرنوشت بقیه داراییها چیست؟
یکی از موضوعات مهم در حمله تازه، همکاری شرکتهای صادرکننده استیبلکوین و سایر بازیگران بلاکچینی برای جلوگیری از انتقال بیشتر داراییهای سرقتشده است.
تتر و سیرکل از جمله شرکتهایی بودند که با شناسایی آدرسهای مرتبط با مهاجمان، بخشی از توکنهای موجود در آنها را مسدود کردند.
در گزارشهای اولیه، تتر از مسدودسازی نزدیک به ۱٫۵۷ میلیارد دلار و سیرکل از مسدودسازی بیش از ۸۰۰ میلیون دلار دارایی مرتبط خبر داده بودند.
TRM Labs در بررسی خود به همکاری صادرکنندگان دیگر، از جمله ریپل و World Liberty Financial، نیز اشاره کرده است. این شرکت همچنین گزارش داده شورای امنیت شبکه آربیتروم برای محدودکردن انتقال بخشی از داراییهای مرتبط با حمله اقدام کرده است.
بایننس در مجموع اعلام کرده حدود سه میلیارد دلار از داراییهای مرتبط با این پرونده مسدود شدهاند.
بااینحال، مسدودشدن دارایی با بازگرداندن آن به صاحب قبلی تفاوت دارد. در بعضی استیبلکوینها، شرکت صادرکننده میتواند از طریق قرارداد هوشمند امکان انتقال توکنها از یک آدرس مشخص را متوقف کند، اما این اقدام بهتنهایی به معنای بازگشت دارایی به کیف پول صرافی نیست.
در مقابل، رمزارزهایی مانند بیتکوین قابلیت مشابهی برای مسدودسازی مستقیم توسط یک صادرکننده مرکزی ندارند.
گزارش TRM Labs نشان میدهد مهاجمان بیش از ۱۸ هزار بیتکوین و مقدار بزرگی اتریوم را در اختیار گرفتهاند. ارزش بخشی از این داراییها حدود ۲٫۴ میلیارد دلار برآورد شده بود که مسدودکردن مستقیم آنها با ابزارهای معمول صادرکنندگان استیبلکوین امکانپذیر نیست.
بنابراین هنوز نمیتوان نتیجه گرفت که تمام داراییهای مسدودنشده از دست رفتهاند یا در نهایت قابل بازیابی نخواهند بود.
سرنوشت این داراییها به امکان ردیابی انتقالها، همکاری صرافیها و ارائهدهندگان خدمات بلاکچینی، اقدامات قضایی و شیوه تبدیل یا جابهجایی داراییها توسط مهاجمان وابسته خواهد بود.
چرا مسدودسازی استیبلکوینها برای صنعت مالی اهمیت دارد؟
حادثه بایننس بار دیگر تفاوت میان انتقال دارایی روی بلاکچین و اختیار کنترل آن دارایی را آشکار کرده است.
بیتکوین با مدلی طراحی شده که در آن هیچ شرکت صادرکننده مرکزی برای مسدودکردن موجودی یک آدرس وجود ندارد. در مقابل، تتر و USDC استیبلکوینهایی هستند که شرکتهای مشخص آنها را منتشر میکنند و در برخی شبکهها، قراردادهای هوشمندشان قابلیت اعمال محدودیت بر آدرسها را دارند.
این اختیار میتواند هنگام وقوع سرقت یا فعالیت غیرقانونی، امکان جلوگیری از انتقال بیشتر دارایی را فراهم کند.
همزمان، وجود چنین اختیاری پرسشهایی درباره میزان تمرکز، شفافیت تصمیمهای صادرکننده و حقوق دارندگان توکن ایجاد میکند.
از منظر صنعت مالی، موضوع اصلی این نیست که متمرکزبودن یا غیرمتمرکزبودن بهتنهایی یک ویژگی مثبت یا منفی است؛ بلکه باید روشن باشد هر دارایی تحت چه قواعدی مدیریت میشود، چه نهادی اختیار اعمال محدودیت دارد و در چه شرایطی این اختیار به کار گرفته خواهد شد.
این مسئله برای کاربران و کسبوکارهای رمزارزی ایران نیز اهمیت دارد. استفاده از استیبلکوین برای انتقال یا نگهداری ارزش، علاوه بر ریسک امنیت کیف پول و نوسان احتمالی قیمت، میتواند با ریسک تصمیم صادرکننده، محدودیت خدمات یا مسدودسازی دارایی همراه باشد.
وعده جبران خسارت بایننس؛ آیا اثبات ذخایر کافی است؟
بایننس اعلام کرده تمام زیانهای ناشی از حمله را از محل صندوق SAFU و منابع مالی شرکت پوشش خواهد داد.
این تعهد از منظر اعتماد کاربران اهمیت دارد، اما برای ارزیابی وضعیت مالی صرافی پس از حادثه، تنها اعلام جبران خسارت کافی نیست.
باید مشخص شود چه میزان از داراییهای منتقلشده بازگردانده شده، چه میزان همچنان مسدود است و چه مقدار از منابع مالی خود صرافی برای جایگزینی داراییها استفاده میشود.
بایننس وعده انتشار گزارش بهروزشده اثبات ذخایر (Proof of Reserves) را نیز داده است.
اثبات ذخایر میتواند به کاربران کمک کند درباره موجودی برخی داراییهای تحت نگهداری صرافی اطلاعات بیشتری به دست آورند، اما برای ارزیابی کامل وضعیت مالی، شناخت تعهدات، بدهیها، کیفیت ذخایر و محدودیتهای احتمالی آنها نیز ضروری است.
ازاینرو، گزارش بعدی ذخایر بایننس و اطلاعات مربوط به نحوه جبران خسارت، دو سند مهم برای ارزیابی عملی تعهد این شرکت خواهند بود.
واکنش بازار؛ نگرانی از امنیت صرافیهای متمرکز
انتشار خبر حمله بایننس با کاهش قیمت رمزارزهای اصلی همراه شد.
بر اساس گزارش رویترز در ۳۰ اکتبر ۲۰۲۶، قیمت بیتکوین در جریان معاملات به محدوده ۷۶ هزار دلار کاهش یافت و اتریوم نیز افت بیش از سه درصدی را تجربه کرد.
در بازار سهام نیز برخی شرکتهای مرتبط با صنعت رمزارز با فشار فروش مواجه شدند.
بااینحال، کاهش قیمت داراییها را نمیتوان بهصورت کامل و قطعی به یک عامل نسبت داد. متغیرهایی مانند نقدشوندگی بازار، موقعیتهای اهرمی معاملهگران و شرایط عمومی اقتصاد نیز بر قیمتها اثر میگذارند.
آنچه این حادثه را برای فعالان صنعت مهم میکند، احتمال افزایش حساسیت کاربران نسبت به نگهداری دارایی در صرافیهای متمرکز است.
در این مدل، کاربر برخلاف کیف پول شخصی غیرامانی، کنترل مستقیم کلید خصوصی را در اختیار ندارد و برای حفاظت، انتقال و برداشت دارایی به سامانههای صرافی وابسته است.
البته استفاده از کیف پول شخصی نیز بدون خطر نیست و مسئولیت حفاظت از کلید خصوصی، جلوگیری از امضای تراکنشهای مخرب و مدیریت صحیح بازیابی کیف پول را بر عهده کاربر میگذارد.
بنابراین مسئله، حذف کامل ریسک نیست؛ بلکه انتخاب آگاهانه میان شیوههای نگهداری و شناخت مسئولیتها و محدودیتهای هر روش است.
مسئله فراتر از بایننس؛ امنیت زنجیره تأمین و دسترسی کارکنان
یکی از مهمترین یافتههای مشترک در پروندههای DMM Bitcoin، بایبیت و حمله اخیر بایننس، اهمیت امنیت کارکنان و شرکتهای ارائهدهنده خدمات زیرساختی است.
در سالهای اخیر، حملات به صنعت رمزارز نشان دادهاند مهاجمان برای دسترسی به داراییهای بزرگ، همیشه به یک نقص ناشناخته در رمزنگاری یا پروتکل بلاکچین نیاز ندارند.
در برخی موارد، آلودهکردن دستگاه یک توسعهدهنده، سرقت اطلاعات نشست، دسترسی به ابزارهای مدیریت کیف پول یا دستکاری فرایند تأیید تراکنش میتواند همان نتیجه را ایجاد کند.
چنین تهدیدهایی برای سایر بخشهای صنعت مالی نیز آشنا هستند. بانکها، شرکتهای پرداخت، ارائهدهندگان خدمات ابری و کسبوکارهای فینتکی نیز به مجموعهای از کارکنان، پیمانکاران، سامانههای عملیاتی و ابزارهای مدیریت دسترسی وابستهاند.
تفاوت مهم در بسیاری از تراکنشهای رمزارزی، دشواری یا ناممکنبودن بازگرداندن انتقال ثبتشده روی بلاکچین است. در نتیجه، محدودکردن اختیارات سامانههای حساس، تفکیک وظایف، کنترل مستقل درخواستهای انتقال و شناسایی رفتارهای غیرعادی اهمیت بیشتری پیدا میکند.
این موضوع نشان میدهد امنیت در صنعت دارایی دیجیتال باید در کل زنجیره عملیات مالی و فناوری بررسی شود؛ از دستگاه کارکنان و نرمافزارهای واسط تا فرایند امضای تراکنش و مدیریت نقدینگی.
چه پرسشهایی هنوز بیپاسخ ماندهاند؟
با وجود انتشار جزئیات تازه، پرونده حمله بایننس هنوز از نظر فنی و مالی بسته نشده است.
نخستین ابهام به هویت عاملان مربوط میشود. TRM Labs حمله را با درجه اطمینان بالا به TraderTraitor منتسب کرده است، اما شناسایی رسمی عاملان و جزئیات مستند انتساب همچنان نیازمند بررسیهای بیشتر است.
پرسش دوم، مسیر کامل نفوذ است. بایننس احتمال آلودگی رایانه یکی از مهندسان را مطرح کرده، اما هنوز مشخص نکرده مهاجم چگونه توانسته به مجوزهای لازم برای اجرای برداشتهای گسترده در شبکههای مختلف دسترسی پیدا کند.
سومین موضوع، سرنوشت داراییهاست. باید روشن شود چه میزان از داراییهای مسدودشده واقعاً قابل بازیابی خواهد بود و چه بخشی از زیان از منابع خود بایننس جبران میشود.
موضوع چهارم نیز وضعیت ذخایر و تعهدات صرافی پس از جبران خسارت است؛ مسئلهای که انتشار گزارش جدید اثبات ذخایر میتواند بخشی از آن را روشن کند.
حمله ۶٫۳ میلیارد دلاری به بایننس، با توجه به ابعاد آن و احتمال دخالت یک گروه هکری منتسب به کره شمالی، یکی از مهمترین پروندههای امنیت مالی دیجیتال در سال ۲۰۲۶ محسوب میشود.
اما اهمیت آن صرفاً به رقم داراییهای سرقتشده محدود نیست. این حادثه بار دیگر نشان داده است که امنیت شبکه بلاکچین، بهتنهایی امنیت دارایی نگهداریشده در یک مؤسسه مالی را تضمین نمیکند.
در نهایت، ارزیابی موفقیت بایننس در مدیریت بحران به سه نتیجه قابلاندازهگیری وابسته خواهد بود: میزان دارایی بازیابیشده، شفافیت در اعلام علت حمله و ارائه شواهد قابل اتکا درباره پوشش تعهدات کاربران پس از جبران خسارت.